

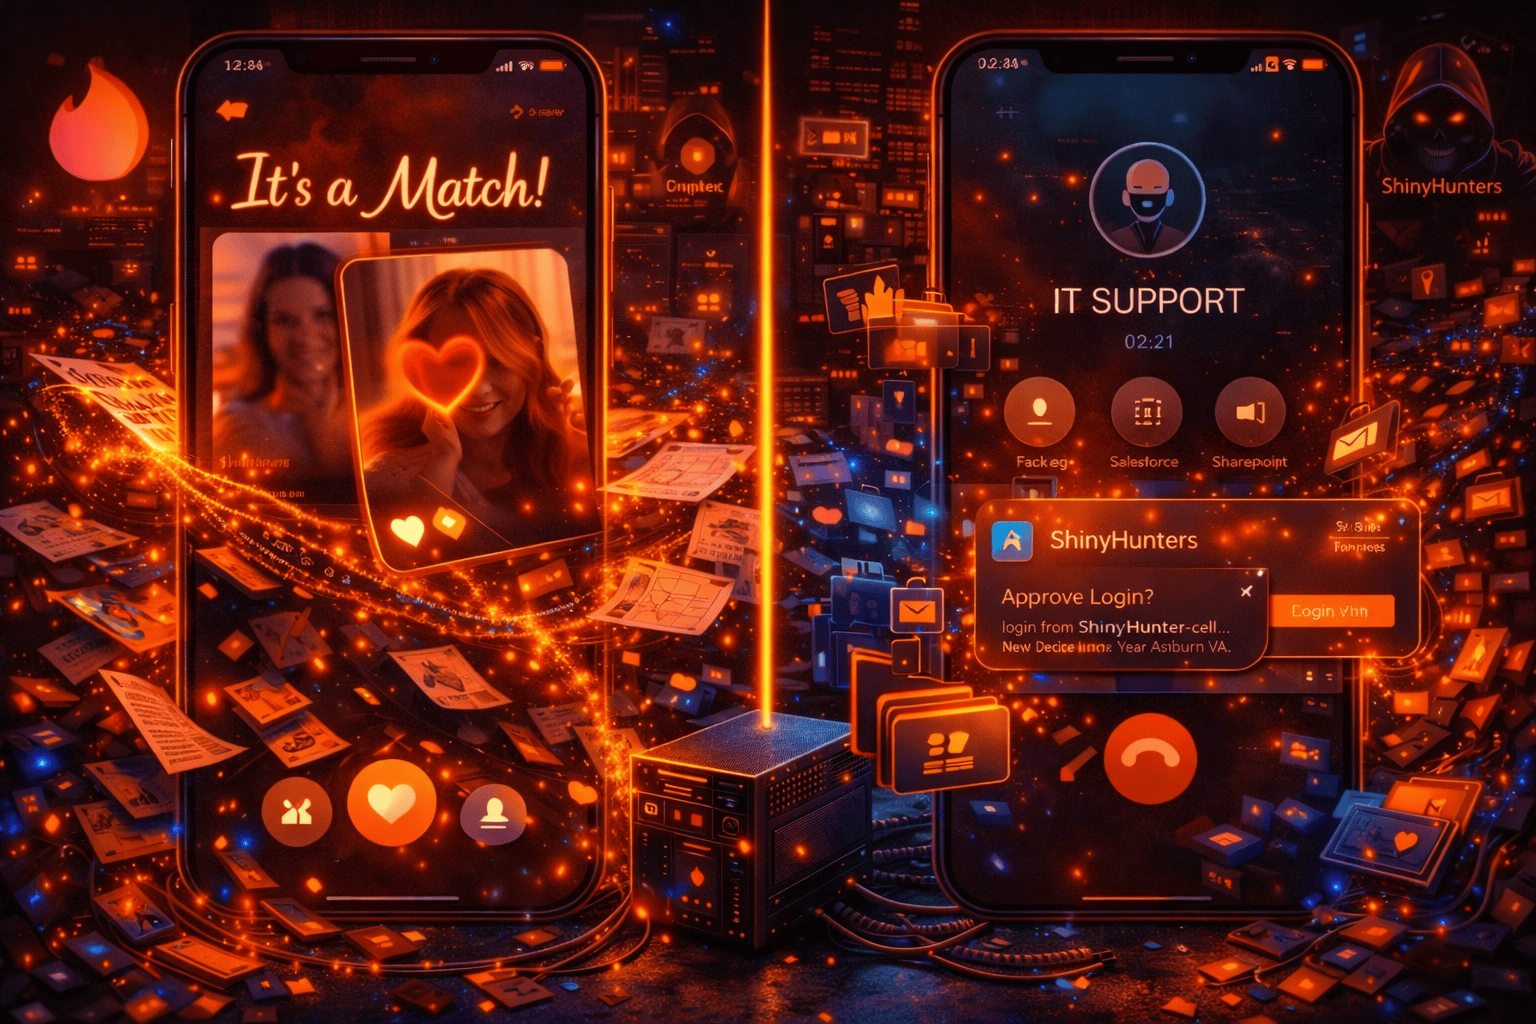
Din salgschef swiper til højre på Tinder torsdag aften.
Fredag ringer “IT-support” og beder hende logge ind på en ny side.
Mandag har hackerne adgang til jeres Salesforce.
10 millioner dating-brugere lækket
468.000 danskere bruger dating-apps. I denne uge lækkede hackere 10 millioner brugeres data fra Tinder og Hinge.
Din næste phishing-mail ved måske, hvem du swipede på i går.
Det lyder som fiktion. Det skete for nyligt.
Baggrunden er beskrevet i gennemgangen af forskellen på de fire typer tofaktor.
Ikke passwords. Noget værre.
Hackergruppen ShinyHunters har netop lækket data fra Tinder, Hinge og OkCupid. Ikke passwords. Noget værre.
Bruger-ID’er, IP-adresser, lokationsdata, betalingshistorik.
Data som gør det muligt at skræddersy det perfekte angreb mod jeres virksomhed.
Vishing: Det nye phishing
Metoden hedder vishing. Voice phishing.
Hackerne ringer og udgiver sig for IT-support. De guider medarbejderen til en falsk login-side. Medarbejderen indtaster sine oplysninger i god tro. Hackeren logger ind samtidig og registrerer sin egen enhed.
Så starter den rigtige skade. Adgang til Salesforce. SharePoint. OneDrive. Alt der er forbundet via samme login.
Google og Mandiant bekræfter, at cirka 100 virksomheder er blevet målrettet i denne kampagne alene i januar.
Det er ikke et teknisk hul
Det er ikke et teknisk sikkerhedshul, der udnyttes. Det er mennesker.
Og jeres MFA beskytter jer ikke. Push-notifikationer og SMS-koder kan franarres i realtid af disse phishing-kits.
Hackeren sidder klar, mens medarbejderen indtaster koden. Inden koden udløber, er hackeren inde.
Fem ting I kan gøre nu
Indfør phishing-resistent MFA. FIDO2 security keys eller passkeys. Det er den eneste MFA-type, der ikke kan narres over telefonen. Alt andet kan omgås af en dygtig angriber med de rigtige værktøjer.
Træn medarbejdere i vishing. IT-support ringer aldrig og beder om MFA-koder. Aldrig. Ved mistanke: Læg på og ring tilbage på et nummer, I selv finder. Ikke det nummer, der ringede.
Overvåg for ny MFA-enhedsregistrering. Hvis en medarbejders konto pludselig får tilknyttet en ny enhed, skal der gå en alarm. Det er ofte det første tegn på, at nogen er kommet ind.
Giv kun adgang til det nødvendige. Hvis én medarbejder kan tilgå alle jeres systemer med samme login, kan hackeren det også. Opdel adgangen, så en kompromitteret konto ikke åbner hele butikken.
Bloker anonymiserende VPN-tjenester. Hackerne bruger kommercielle VPN’er og proxy-netværk til at skjule sig. Tillad kun login fra kendte netværk, eller kræv ekstra verifikation ved ukendte IP’er.
Privatlivet er en indgang
Jeres medarbejderes privatliv er ikke bare deres eget. Det er en potentiel indgang til jeres virksomhed.
En dating-profil. En lækket lokation. Et skræddersyet opkald. Og pludselig har hackerne adgang til jeres kundedata.
Test jeres forsvar mod vishing
Cybersecurity mystery shopping tester, om jeres medarbejdere ville falde for et realistisk vishing-angreb. Et kontrolleret opkald, der afslører, om træningen virker.
Awareness-træning lærer medarbejderne at genkende vishing-forsøg og reagere korrekt. Ikke som en engangsøvelse, men som en løbende indsats.
Og en cybersikkerhedsaudit afslører, om jeres MFA faktisk er phishing-resistent, eller om I stadig bruger metoder, der kan omgås i realtid.
Hvad ved hackerne om jeres medarbejdere, som I ikke ved, de ved?
Har du brug for at teste jeres forsvar mod vishing og social engineering? Kontakt Nielco IT på telefon 70 13 63 23 eller via kontaktformularen.



