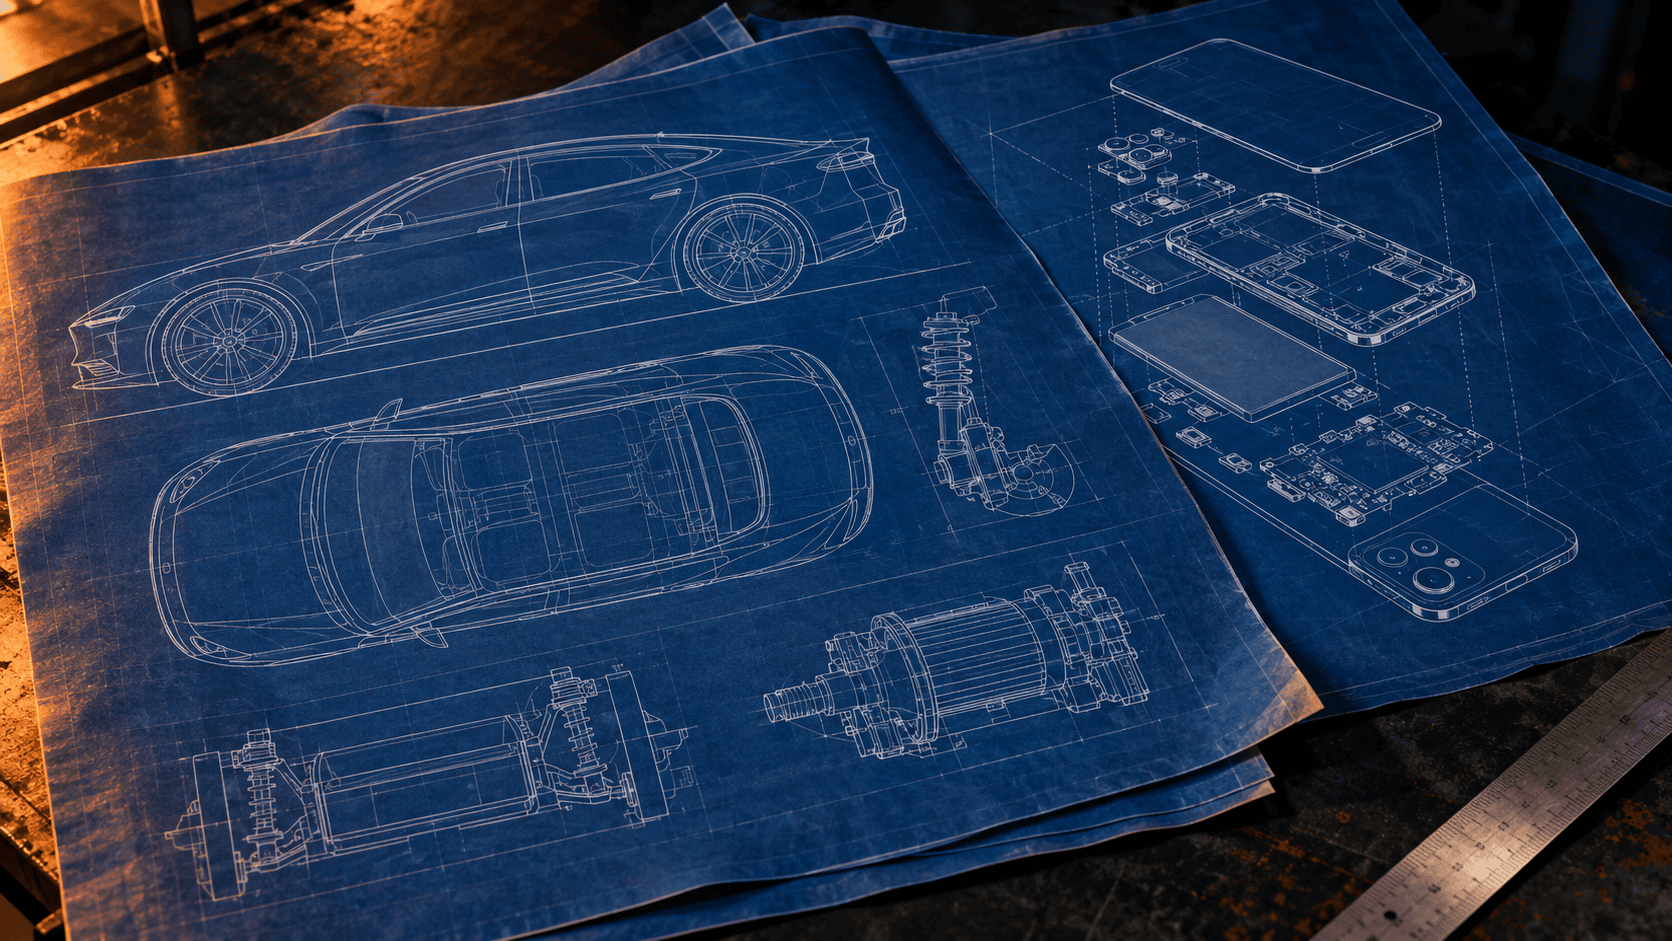
To af verdens mest værdifulde teknologikoncerners produkttegninger ligger nu på det mørke net. Ikke fordi de selv blev hacket. Deres leverandør blev.
630 gigabyte
En indisk produktionsgigant bekræftede i juni 2026 et cybersikkerhedsbrud. En ransomware-gruppe har publiceret over 200.000 filer.
Sikkerhedsforskere, der har gennemgået filerne, fandt produktionsspecifikationer og komponentdesigns fra den ene kunde. Ingeniørtegninger mærket forretningshemmelighed fra den anden, herunder tegninger til to bilmodeller. Dertil medarbejderpas, kryptografiske certifikater og driftslogs over flere år.
Data har ligget frit tilgængeligt siden mindst den 10. juni. Den ene kunde undersøger bruddet. Leverandøren har modtaget et løsesumskrav.
Leverandøren fremstiller en betydelig del af den ene kundes telefoner og leverer halvlederchips og motorstyring til den anden.
Mønstret er det bekymrende
Det er tredje gang på fjorten måneder, at et datterselskab i samme koncern bliver angrebet.
I april 2025 blev et andet datterselskab koblet til en britisk detailkædes ransomware-angreb. Tabet blev opgjort til 2,7 milliarder kroner i tabt driftsresultat.
Senere i 2025 lammede et angreb en britisk bilproducent i seks uger. Den samlede skade på den britiske økonomi er estimeret til 17 milliarder kroner. Angrebet påvirkede landets bruttonationalprodukt.
Tre datterselskaber. Tre forskellige angrebsgrupper. Samme koncern med over 300 datterselskaber.
Det gælder også danske virksomheder
De færreste danske virksomheder har en direkte aftale med en indisk produktionskoncern. Men mange har leverandører, der har det.
Kortlægningen af leverandørkæden stopper typisk ved første led. Det er andet og tredje led, der bærer risikoen, når koncerner med hundredvis af datterselskaber indgår.
Det er samme mekanisme som i de sager, hvor ingen brød ind hos offeret selv. Skaden lander hos den, der havde overdraget arbejdet.
Tre ting I kan gøre
Spørg jeres kritiske leverandører, hvem deres egne leverandører er. Listen findes i deres databehandleraftale eller kan kræves i kontrakten.
Aftal varslingspligt, der også dækker brud hos underleverandører. Ellers får I det at vide fra pressen.
Beslut, hvad I selv sender videre. Tegninger, specifikationer og kildekode hos en tredjepart er data, I ikke længere kontrollerer.
Hvem har jeres tegninger
Ved I, hvilke af jeres leverandører der opbevarer jeres specifikationer, og hvem de selv bruger?
En leverandøraudit kortlægger kæden og de rettigheder, hvert led har.
Har du brug for at få kæden kortlagt? Kontakt Nielco IT på telefon 70 13 63 23 eller via kontaktformularen.
Gør som 4.400 andre. Få mønstre fra 500 dokumenterede sager og konkrete anbefalinger om cybersikkerhed og digital suverænitet hver 14. dag.