

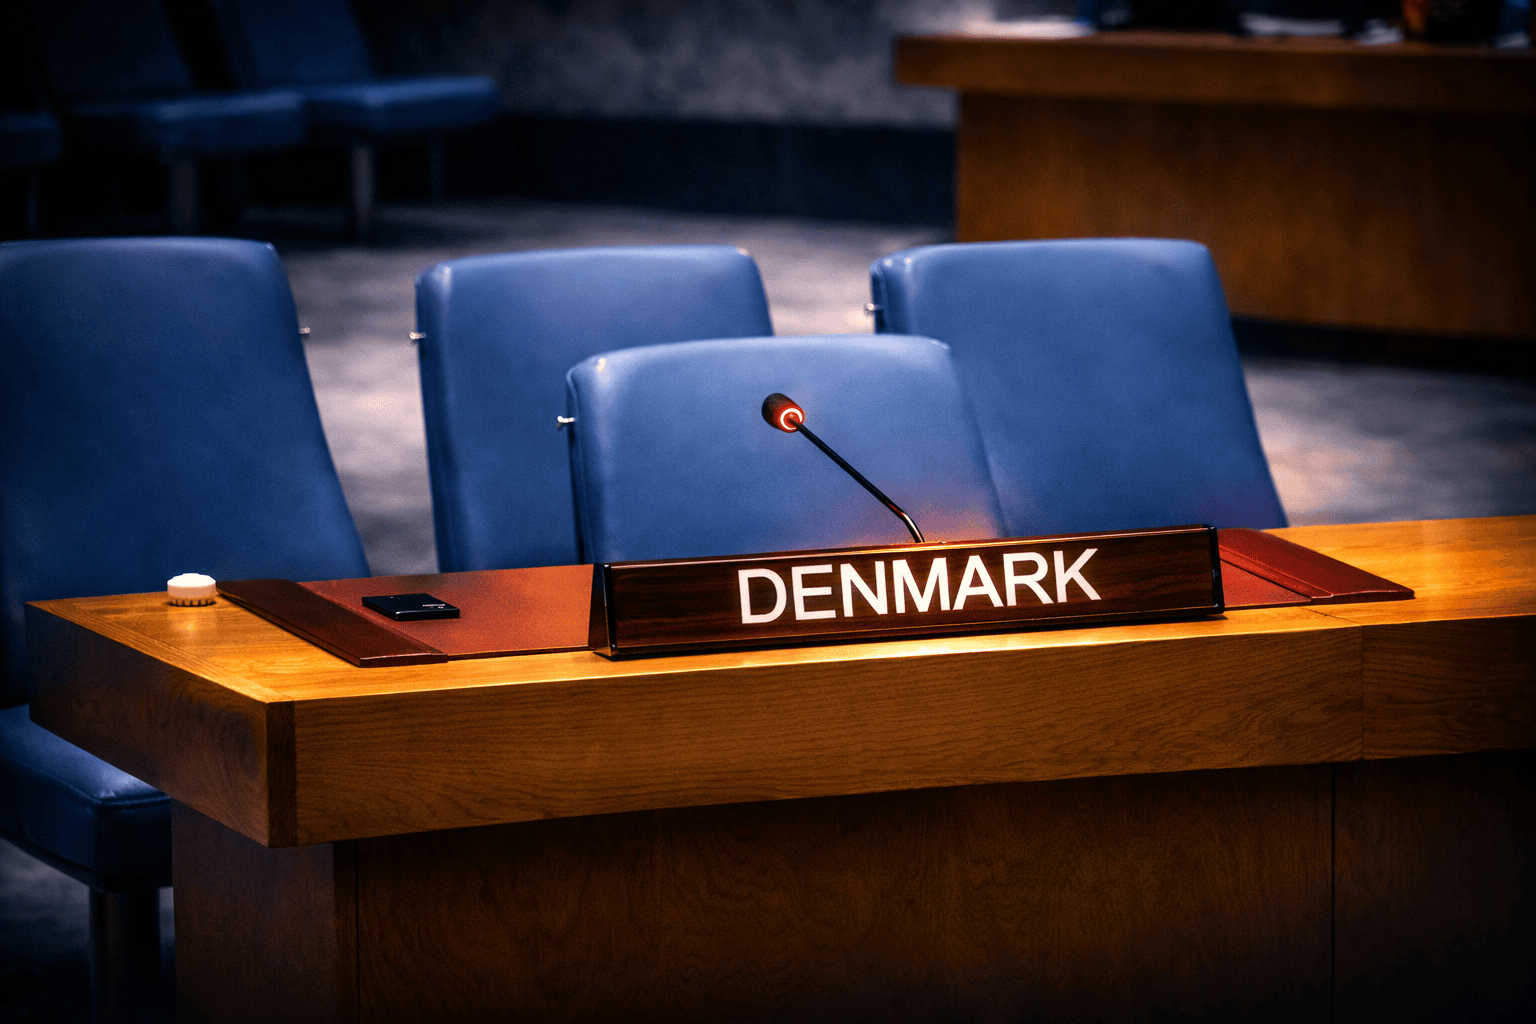
Danmark deler lige nu bord med Kina i FN’s Sikkerhedsråd.
Samtidig har en asiatisk statssponsoreret hackergruppe brudt ind hos politimyndigheder, finansministerier og et parlament i 37 lande.
70 statslige organisationer kompromitteret
Den 5. februar offentliggjorde Palo Alto Networks’ trusselsforskere en rapport om gruppen TGR-STA-1030. Over det seneste år har den kompromitteret mindst 70 statslige organisationer globalt.
I november og december 2025 scannede gruppen statslig infrastruktur i 155 lande.
Flere sager af samme type er samlet under hvor længe nogen kan være inde, før nogen opdager det.
Metoden er det bemærkelsesværdige
Det mest bemærkelsesværdige er ikke omfanget. Det er metoden.
Gruppen bruger ikke avancerede zero-day-angreb.
De sender phishing-mails, der ligner interne organisationsændringer, skrevet på modtagerens eget sprog. Og de udnytter kendte sårbarheder i software som Exchange, SAP og Atlassian, som organisationerne ikke har nået at opdatere.
Kendte sårbarheder. Ikke hemmelige bagdøre. Bare huller, som ingen lukkede.
De handler inden for timer
Og gruppen handler hurtigt.
Da Tjekkiets præsident i august mødtes med Dalai Lama, scannede gruppen inden for dage landets politi, hær, parlament og tre ministerier.
Da Venezuelas præsident blev anholdt 3. januar, målrettede de 140 venezuelanske stats-IP-adresser inden for et døgn.
Politiske begivenheder udløser umiddelbar scanning. De følger med i nyhederne og reagerer hurtigere end de fleste organisationer kan patche.
SAMSIK advarer Danmark
SAMSIK vurderer i “Cybertruslen mod Danmark 2025”, at truslen fra cyberspionage mod Danmark er MEGET HØJ og peger specifikt på Kina og Rusland.
SAMSIK skriver eksplicit, at Danmarks plads i FN’s Sikkerhedsråd kan øge fremmede staters interesse for at spionere mod danske organisationer.
Det er ikke en teoretisk bekymring. Det er en konkret vurdering fra den danske sikkerhedsmyndighed.
Det handler ikke kun om ministerier
I 2023 dokumenterede SektorCERT, at 22 danske energivirksomheder blev kompromitteret i ét koordineret angreb mod firewall-udstyr. Vejen ind var kendte sårbarheder.
Leverer din virksomhed til stat, region eller kommune, er I potentielt en trædesten til et mere værdifuldt mål.
NIS2-loven kræver allerede, at offentlige myndigheder stiller sikkerhedskrav til deres leverandører. Kan I ikke leve op til dem, ryger I ud af leverandørlisten.
Fem ting du bør gøre nu
Patch kendte sårbarheder inden for 72 timer. Hver kompromitterede myndighed i rapporten kunne have været beskyttet med rettidige opdateringer. Det handler ikke om zero-days. Det handler om at lukke de huller, alle kender til.
Test jeres phishing-beredskab. Gruppens primære indgang er overbevisende mails på modtagerens eget sprog. En mail, der ligner en intern organisationsændring, er svær at gennemskue. Cybersecurity mystery shopping afslører, om jeres medarbejdere ville falde for det.
Kortlæg jeres leverandørkæde til offentlig sektor. Er jeres kunder NIS2-omfattede? Hvilke sikkerhedskrav kan de stille til jer som leverandør? Hvis I ikke ved det, er det første opgave.
Overvåg for adgang, der ikke burde være der. Gruppen opretholdt adgang til kompromitterede netværk i måneder uden at blive opdaget. Gennemgå logfiler for ukendte forbindelser, og sørg for, at I har alarmer på usædvanlige login-mønstre.
Sørg for, at jeres ledelse forstår risikoen. Cyberspionage rammer ikke kun forsvaret og ministerierne. SAMSIK siger det klart: Alle sektorer kan komme i fremmede staters søgelys, fordi statslige hackere løbende forsøger at kompromittere et stort antal ofre opportunistisk.
Du er måske allerede en trædesten
Statshackere går ikke nødvendigvis direkte efter det endelige mål. De går efter leverandører, underleverandører og samarbejdspartnere. Nogen med færre ressourcer og mindre opmærksomhed på sikkerhed.
Hvis I leverer til det offentlige, er I potentielt interessante. Ikke for hvad I ved, men for hvem I har adgang til.
Få en uafhængig vurdering
En cybersikkerhedsaudit afslører, om jeres systemer har de kendte sårbarheder, som statshackere udnytter, og om jeres overvågning ville opdage en indtrængen.
En teknisk sikkerhedsgennemgang kortlægger jeres patch-status og identificerer de huller, der bør lukkes nu.
Og awareness-træning sikrer, at jeres medarbejdere genkender de phishing-mails, der er gruppens foretrukne indgang.
Danmark sidder i FN’s Sikkerhedsråd. Det gør jer mere interessante for statshackere. Er I forberedt?
Har du brug for at vide, om jeres sikkerhed holder mod statssponsorerede angreb? Kontakt Nielco IT på telefon 70 13 63 23 eller via kontaktformularen.



