

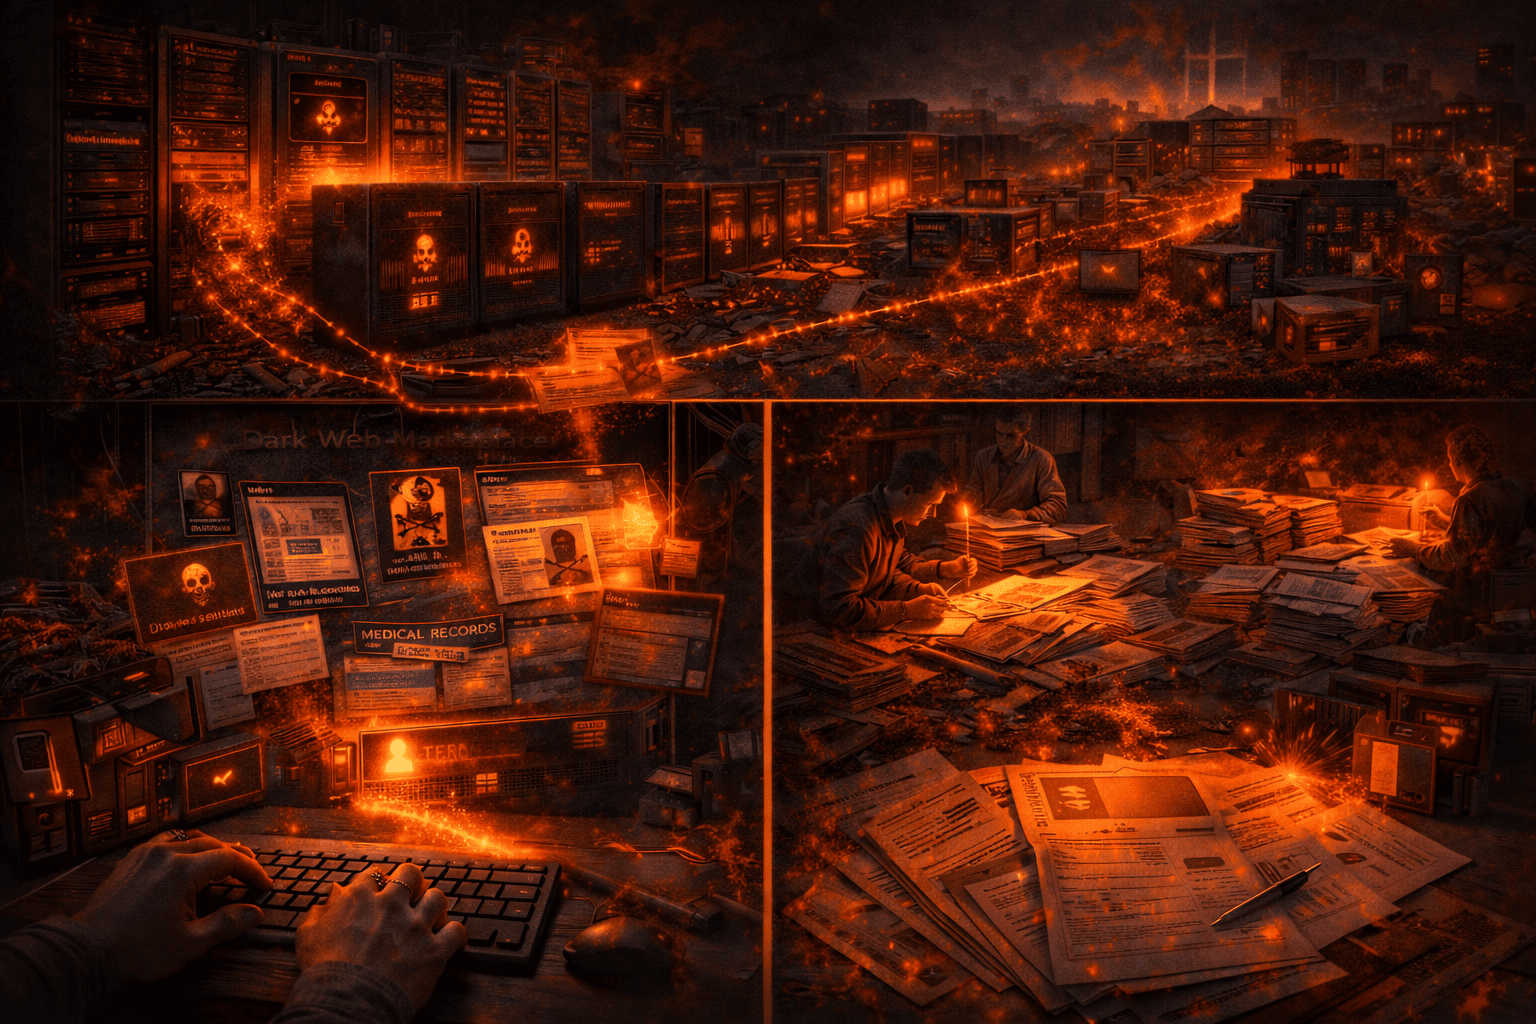
Én IT-leverandør blev hacket. 200 svenske kommuner og regioner ramt. 1,5 millioner borgeres persondata endte på dark web.
Tre dage i systemerne
I august 2025 opdagede Miljödata AB, at hackere havde været i deres systemer i tre dage.
Virksomheden leverer HR-systemer til 200 svenske kommuner og regioner. Systemer der håndterer lægeattester, rehabiliteringsplaner og arbejdsskaderapporter.
Hackerne krævede 1,5 Bitcoin i løsesum. Omkring 1,5 millioner svenske kroner.
Miljödata nægtede at betale.
Mønstret bag den er beskrevet under hvordan angreb kommer ind gennem en leverandør.
Tre uger senere lå alt på dark web
Personnumre. Adresser. Helbredsoplysninger. Mindst 200 personer med beskyttet identitet fik deres data eksponeret.
Svenske kommuner måtte arbejde med papir og kuglepen i ugevis. Den svenske datatilsynsmyndighed IMY har nu indledt en af landets største databeskyttelsesundersøgelser.
Én indgang. Maksimal skade.
Angrebsmetoden var ikke sofistikeret.
Ransomware-gruppen Datacarry, der har været aktiv siden 2024, gik efter én leverandør i stedet for 200 kommuner. Én indgang. Maksimal skade.
Hackerne behøvede ikke at bryde ind 200 steder. De behøvede kun at finde det svageste led i kæden.
NIS2 gør det til jeres ansvar
Det er præcis den risiko, NIS2 forsøger at adressere.
Under de nye regler, der trådte i kraft i Danmark i juli 2025, er organisationer ansvarlige for at vurdere sikkerheden hos deres leverandører. Ikke bare deres egne systemer.
Spørgsmålet er, om danske organisationer har gjort det.
Danmark er ikke immune
I Danmark har kommunernes IT-fællesskab KOMBIT taget leverandørsikkerhed alvorligt. De har etableret samarbejdet “Fælles om cybertruslen” med ti store IT-leverandører og arbejder aktivt med at styrke sikkerheden i den fælles infrastruktur.
Men pointen er stadig: Når mange organisationer deler IT-infrastruktur, bliver hver leverandør et kritisk angrebspunkt. Det kræver konstant opmærksomhed.
Fem spørgsmål din organisation bør stille nu
Hvilke leverandører har adgang til jeres mest følsomme data? Lav en liste. Mange organisationer ved ikke præcist, hvor deres data befinder sig. HR-systemer, lønsystemer, journalsystemer. Hvem driver dem? Hvor ligger data?
Hvornår blev jeres kritiske leverandører sidst sikkerhedsauditeret? Og af hvem? Under NIS2 er det jeres ansvar at vide det. Ikke leverandørens ansvar at fortælle jer.
Hvor hurtigt får I besked, hvis en leverandør bliver kompromitteret? Miljödatas kunder ventede dage. Hvad står der i jeres kontrakt? Har I ret til at blive informeret inden for timer?
Har jeres leverandører stadig data, de ikke længere har brug for? Gamle medarbejdere, afsluttede sager, historiske records. Data der ikke eksisterer, kan ikke lækkes. Kræv sletning af det, der ikke er nødvendigt.
Hvad er jeres plan, hvis en kritisk leverandør går ned i morgen? Har I en manuel backup-procedure, eller står I også med papir og kuglepen? Svenske kommuner fandt ud af det på den hårde måde.
Jeres sikkerhed afhænger af leverandørkæden
Miljödata-sagen viser, at jeres sikkerhed ikke kun afhænger af jeres egne systemer. Den afhænger af alle de systemer, I er forbundet til.
I kan have den bedste firewall i verden. Det hjælper ikke, hvis jeres HR-leverandør har standardpasswords på deres servere.
Få overblik over jeres leverandørrisiko
Et leverandøraudit kortlægger, hvem der har adgang til jeres data, hvilke sikkerhedskrav de lever op til, og hvor de kritiske huller er.
En NIS2-audit sikrer, at I lever op til de nye krav om leverandørstyring og kan dokumentere det over for tilsynsmyndighederne.
Og en cybersikkerhedsaudit giver jer det samlede billede af jeres sikkerhedsposition, inklusiv de risici, der kommer via jeres leverandører.
Hvornår fik I sidst en uafhængig specialist til at vurdere cybersikkerheden i jeres leverandørkæde?
Har du brug for at kortlægge jeres leverandørrisiko? Kontakt Nielco IT på telefon 70 13 63 23 eller via kontaktformularen.



