

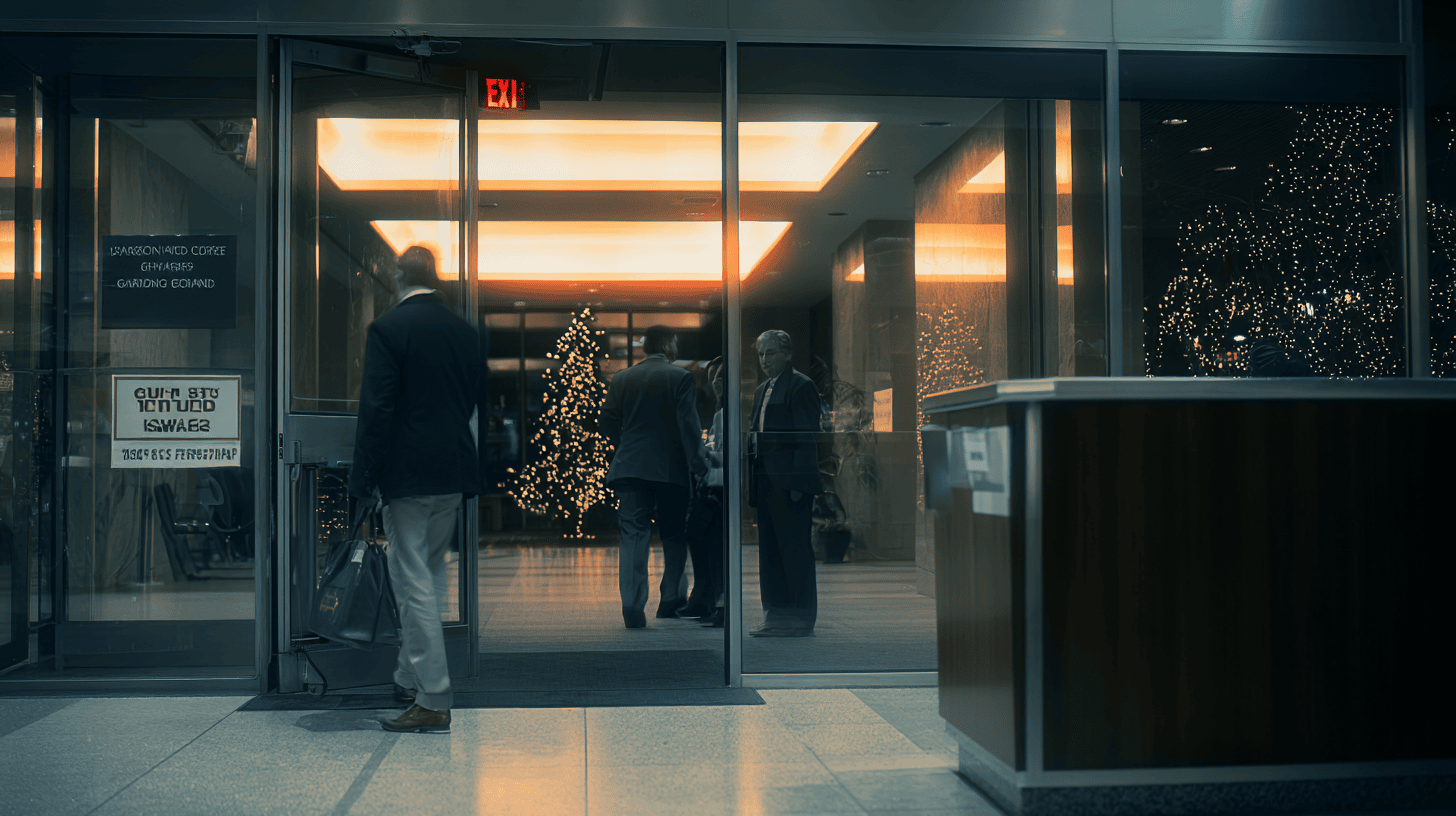
Forestil dig en mørk decembermorgen i den store koncerns foyer.
“Gæster skal tilmeldes” står der ved receptionen. Nogle besøgende venter pænt på at blive skrevet ind.
Men ikke alle.
Han fulgte bare med strømmen
Ind ad døren kommer en mand. Der er ikke noget særligt ved ham. Han er ikke ansat, men han følger bare med strømmen af medarbejdere, der møder ind og går op ad trappen til kontoretagerne.
Ingen spørger, hvem han er.
Ingen stopper manden, der går målrettet sammen med de morgentrætte medarbejdere, som småsnakker på vej op til deres kontorer.
Han sætter sig i et tomt mødelokale, tager et kabel frem og kobler sin medbragte computer på netværket.
Sådan startede en red team-øvelse for nylig.
Og manden kunne være mig.
Flere sager af samme type er samlet under mønstret bag manipulation frem for indbrud.
Hvor ofte sker det i virkeligheden?
Oftere end de fleste ledelser tror.
Når man ser på de store undersøgelser og rapporter, går det samme mønster igen. Mange virksomheder har haft sikkerhedshændelser det seneste år. I langt de fleste tilfælde begynder det ikke med en avanceret zero-day exploit, men med en helt almindelig mail, der bliver åbnet.
Og i størstedelen af bruddene er det mennesker, der gør forskellen.
Ét klik. En åben dør. En genvej til jeres data.
Det sker i helt almindelige virksomheder
Det er produktionsvirksomheden, hvor en tekniker åbner en “servicemail” fra noget, der ligner en kendt leverandør.
Det er kommunen, hvor en projektleder med hænderne fulde af kaffekopper og morgenbasser lige holder døren for en fremmed, fordi det virker uhøfligt at lade være.
Det er koncernen, hvor en udvikler smider en adgangsnøgle ind i et GitHub-repo for lige at teste noget og glemmer at fjerne den igen.
Hver situation for sig virker måske uskyldig. Men samlet bliver det en meget bred angrebsflade.
Forsyningskæden gør det værre
Og så lægger vi forsyningskæden oveni.
Underleverandører, der koder på jeres platform. Leverandører med integrationsnøgler. Driftspartnere med fjernadgang.
Hvis ingen spørger ind til deres sikkerhed, står der måske en bagdør åben et helt andet sted end i jeres eget serverrum. En bagdør, I ikke vidste fandtes, fordi I aldrig har spurgt.
Kunderne begynder at stille krav
Flere og flere platforme og større kunder kræver nu en årlig IT-sikkerhedsaudit. Ikke bare en politik på intranettet, men en konkret gennemgang med handlingsplan, hvis der er huller.
Det er ikke længere nok at sige “vi tager sikkerhed alvorligt”. I skal kunne dokumentere det. Og hvis I ikke kan, ryger I ud af leverandørlisten.
Test den menneskelige faktor
Red teaming og cybersecurity mystery shopping er den praktiske del af det.
Det er der, hvor en som mig spiller gæst, leverandør eller kunde og tester, om jeres mennesker, procedurer og tekniske kontroller holder en helt almindelig hverdag.
Resultatet er ikke bare en rapport. Det er konkrete fund, tre klare næste skridt og en plan for at teste igen. Fordi sikkerhed ikke er noget, man laver én gang og så er færdig.
En fysisk sikkerhedstest afslører, om uvedkommende kan komme ind på jeres lokationer. Kan de følge med gennem døren? Sidde i receptionen uden at blive spurgt? Gå rundt på kontorgangene uden adgangskort?
Og en cybersikkerhedsaudit giver jer det samlede billede af jeres sikkerhedsposition. Teknisk, organisatorisk og menneskeligt.
Tre spørgsmål til dig
Hvis en stille gæst fulgte med strømmen af medarbejdere ind hos jer en decembermorgen, hvor langt ville han nå, før nogen spurgte, hvem han er? Forbi receptionen? Op på kontoretagen? Ind i et mødelokale med netværksadgang?
Hvis en stor kunde i morgen bad om dokumentation for jeres sikkerhedsarbejde, ville du være tryg ved at sende den med det samme? Eller ville du først skulle finde ud af, hvad I egentlig har på plads?
Hvornår har I sidst fået foretaget et reelt og grundigt IT-sikkerhedsaudit? Ikke af jeres egen IT-leverandør, men af nogen udefra, der tør stille de ubehagelige spørgsmål og teste, om jeres forsvar holder.
Få testet jeres sikkerhed i praksis
Jeg sælger ikke produkter. Jeg har ingen leverandøraftaler. Når jeg laver en red team-test eller et sikkerhedsaudit, får I en ærlig vurdering af, hvor I står. Og hvad I bør gøre.
Hvor langt ville en fremmed nå hos jer, før nogen spurgte, hvem han er?
Har du brug for at finde ud af det, før en rigtig angriber gør det? Kontakt Nielco IT på telefon 70 13 63 23 eller via kontaktformularen.



