
Fire dage uden handel. Rækkefølgen afgjorde det.
En af Nordens største IT-forhandlere opdagede uautoriseret adgang til interne systemer en torsdag ved frokosttid. De trak selv stikket ud. Ingen ordrer, ingen leverancer, heller ikke til kunder, der allerede havde bestilt. Over 90 procent af omsætningen kommer fra erhvervsmarkedet. Fire dage uden handel. Mandag åbnede mail. Webshoppen ventede. Kommunikationschefen kaldte det en relativt kort […]
Mødelokalets skærm sælger jeres forbindelse
Skærmen i jeres mødelokale kan sælge jeres internetforbindelse til fremmede. Ingen har brudt ind. En medarbejder har bare trykket Agree på en gratis app. 2.058 af 6.038 apps I juni 2026 offentliggjorde et sikkerhedsfirma en analyse af 6.038 apps til to store producenters smart-tv. 2.058 af dem indeholdt software, der kan sælge enhedens internetforbindelse videre […]
Den skjulte loginside er ikke reel adgangskontrol
Du har fået flyttet din loginside til en hemmelig adresse og fået at vide, at nu er hjemmesiden sikret. Det passer ikke. Døren er flyttet. Vinduerne står åbne Tænk på det som en hoveddør, der er blevet flyttet om på bagsiden af huset, så indbrudstyven ikke lige finder den. Problemet er, at vinduerne stadig står […]
Ledelsens ansvar står i paragraf 7. Ikke der, folk tror.
NIS2-ledelsesforbuddet kræver optrapning, frist og domstol. Paragraf 7 kræver ingen af delene. Godkendelse, tilsyn og kurser. Gældende nu.
Hotellets wifi gav adgang til jeres Microsoft 365
Din projektleder tjekkede lige mails fra hotellets wifi, mens familien var i poolen. Bærbaren kom hjem. Det gjorde fremmedes adgang til jeres Microsoft 365 også. Netværket var ægte. Udstyret bag var ikke Den 31. juli 2026 offentliggjorde Microsoft Threat Intelligence en rapport om en kampagne, hvor en russisk gruppe siden begyndelsen af maj har manipuleret […]
100.000 loginforsøg. Ingen opdagede det
Ved en kundeovertagelse fandt jeg mere end 100.000 loginforsøg mod én eneste konto. Forsøgene havde kørt i månedsvis. Ingen greb ind. Kontoen tilhørte det bureau, der passede sitet. Seks måneder uden at nogen bemærkede det Forsøgene kom fra eksterne adresser og havde kørt massivt i mere end seks måneder. Man gik målrettet efter én administratorkonto, […]
Sygehuset får vand først. Erhverv får intet
Herning Vand skriver det på deres egen hjemmeside. Varer et forsyningssvigt mere end et døgn, får sygehuset i Gødstrup vand først. Erhverv får ingen nødudlevering. Det står ikke gemt i et bilag. Det står under overskriften til erhvervskunder. Nødgeneratorer holder til et døgn Herning Vand har nødgeneratorer, der kan holde drikkevandsforsyningen kørende i en begrænset […]
Europæisk leverandør, tre amerikanske hyperscalere i kæden
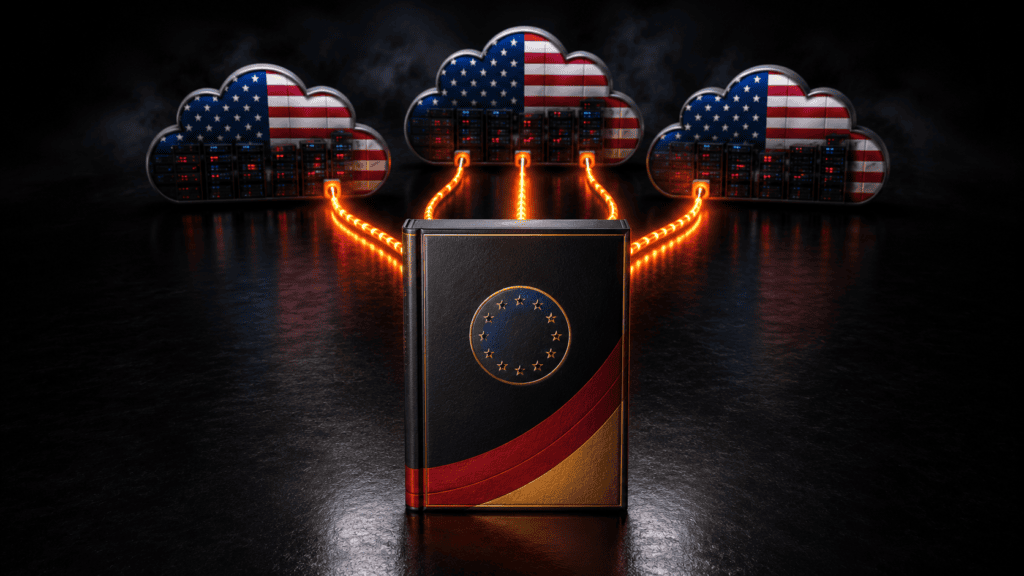
“Vi bruger en tysk leverandør, så er vi digitalt suveræne.” Nej. AI-funktionerne kører på to store amerikanske sprogmodeller, og tre amerikanske hyperscalere er blandt hostingpartnerne. Godkendelsen sker ved tavshed. Tysk selskab. Amerikansk infrastruktur. I slutningen af juli fik kunder hos en stor tysk fjernsupportleverandør en automatisk servicemail om nye betingelser. De træder i kraft den […]
Belgien flytter sit topdomæne væk fra amerikansk cloud
Organisationen bag et lands topdomæne forlader en stor amerikansk cloud-udbyder. Og siger samtidig, at den er godt tilfreds med tjenesten. Begrundelsen er ikke utilfredshed. Den er geopolitisk risiko. Belgien flytter Den organisation, der administrerer Belgiens topdomæner, har siden 2017 haft sit registreringssystem i den amerikanske udbyders europæiske datacentre. Nu flytter det til en europæisk udbyder. […]
Made in EU. Kodebasen delt med en russisk FSB-certificeret udgave.
En password manager markedsført som europæisk deler kodebase og opdateringer med en russisk søsterudgave. Den russiske udgave er certificeret af Ruslands efterretningstjeneste. Kunderne vidste det ikke. Made in EU. Udviklet i Rusland. I juli offentliggjorde et internationalt konsortium af undersøgende medier en research af et password management-produkt, der sælges i Europa af et selskab registreret […]