
Ransomware rammer havn. Klokken tikker for kølerummet
Klokken 5:45 tirsdag morgen var alle servere krypteret. I kølerummet ventede 130 ton fersk fisk. Holdbarhed: timer, ikke dage. Termometeret var det eneste, der stadig virkede som det skulle. Europas største fiskerihavn på papir Den ramte havn er Europas største for fiskeri. 357 virksomheder, over 3 milliarder euro i årlig omsætning, 6.000 arbejdspladser. Fangsten fra […]
Platformens egne funktioner var angrebet. Det tog fire minutter.
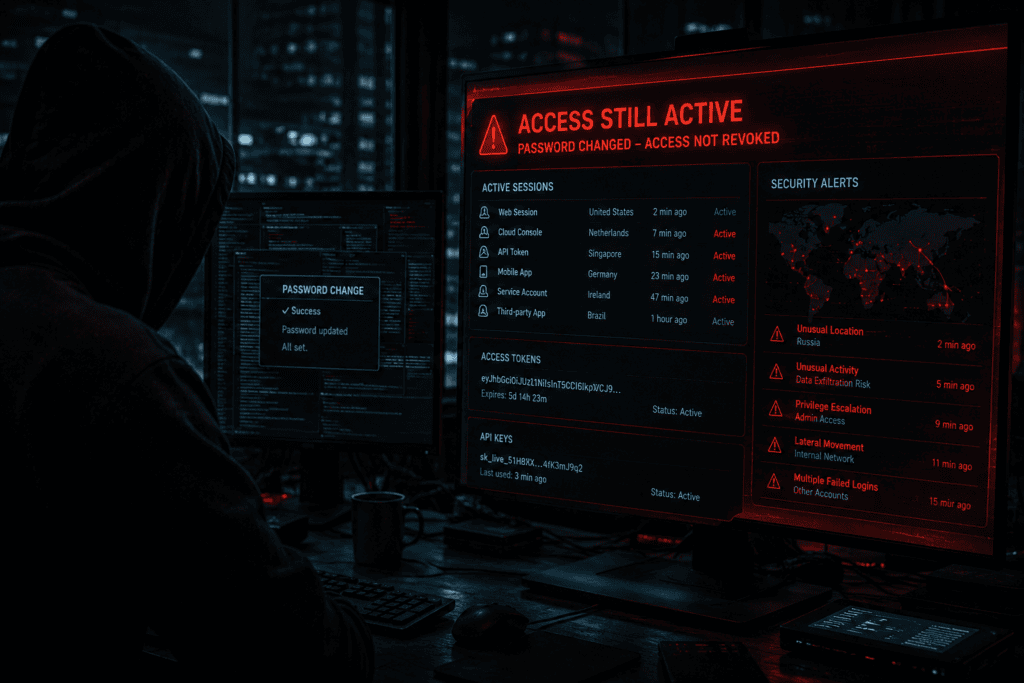
Hele cloud-miljøet kompromitteret. Fra mail til produktion. Ingen sårbarhed udnyttet. Ingen malware installeret. Kun platformens egne funktioner, brugt som de er designet. Det startede med et telefonopkald En stor softwareleverandør publicerede i sidste uge en detaljeret analyse af en ny angrebsteknik. Kæden startede med, at en angriber ringede til en medarbejder, udgav sig for intern […]
22 sekunder fra indbrud til ransomware
For tre år siden gik der otte timer fra en hacker brød ind, til adgangen var solgt videre til en ransomware-gruppe. I dag tager det 22 sekunder. Forsvarets Efterretningstjeneste har målt, at 56 procent af cyberangreb mod danske organisationer starter med udnyttelse af sårbarheder. SAMSIK melder, at 40 procent af danske SMV’er fortsat ikke bruger […]
AI finder zero-days. Kriminelle bruger det allerede.

I april nægtede en stor AI-leverandør at frigive en model, fordi den selvstændigt kunne finde tusindvis af ukendte sårbarheder på få uger. Det var teorien. Nu er det praksis. Første bekræftede sag Et stort teknologiselskabs trusselsintelligensafdeling offentliggjorde for nylig den første bekræftede sag, hvor kriminelle brugte en AI-model til at analysere kildekoden i et populært […]
Prisen på hackeres adgang til dit netværk er faldet med 70%. Angreb fordoblet.

For tre år siden kostede det knap 10.000 kroner for en hacker at købe adgang til et virksomhedsnetværk. I dag koster det 3.000 kroner. Det er ikke tilfældigt, at angrebene er fordoblet. Tallene kommer fra en stor kryptokriminalitetsrapport offentliggjort i februar 2026. Gennemsnitsprisen for en solgt netværksadgang på darknet faldt fra omkring 10.000 kroner i […]
Alle bestod phishing-testen. Men så ringede hackerne.

Medarbejderne bestod alle phishing-tests. Klikrate var rekordlav. Så ringede hackerne til helpdesk, og 2 minutter senere var de inde. Problemet var ikke træningen. Det var det, ingen trænede dem i. Ti minutter på LinkedIn Telefonen ringer hos helpdesk. “Hej, jeg er fra salgsafdelingen, jeg kan ikke logge ind, kan du nulstille min kode?” lyder det […]
USB-nøgle på færgebro gav fremmed magt fjernkontrol

Ingen sårbarhed blev udnyttet. Ingen phishing-mail blev klikket. Et besætningsmedlem satte en USB-nøgle i arbejdsstationen på en færges kommandobro. I den anden ende ventede en fremmed magt. Malware på broen I december 2025 opdagede et italiensk rederi mistænkelig aktivitet i IT-systemerne på en passagerfærge, mens den lå i havn ved den franske Middelhavskyst. Tekniske undersøgelser […]
AI-model finder tusindvis af sikkerhedshuller, og skaberne tør ikke frigive den
For ikke så længe siden skrev jeg om én amatør med AI, der hackede 600 enheder. Nu har skaberne bygget en model så farlig, at de ikke tør frigive den. Ikke engang til betalende og registrerede kunder. I februar beskrev jeg, hvordan en russisktalende hacker uden nævneværdige tekniske evner brugte kommercielle AI-modeller til at kompromittere […]
Tre tests. Tre vidt forskellige svar.
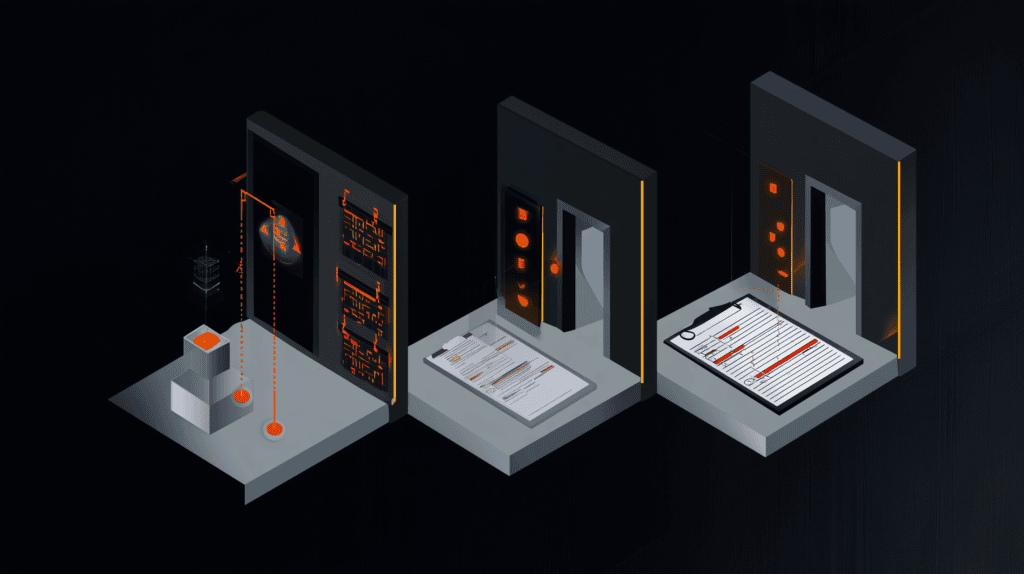
I kan godt bestå en sikkerhedstest og stadig være sårbare. En teknisk gennemgang finder fejl. En pentest tester ét hul. Red teaming tester jer som organisation. Tre tests, tre vidt forskellige svar. Hvad tester I egentlig? Når ledelsen godkender en sikkerhedstest, er spørgsmålet ikke om I tester. Det er hvad I tester. Opsætningen, ét angrebspunkt […]
Russisk alliance gav Danmark 48 timer
Den 28. januar 2026 gav en ny russisk hackeralliance Danmark 48 timer: Afvis 1,5 milliarder i Ukraine-hjælp, ellers skifter vi fra DDoS til rigtige cyberangreb. Dagen før havde de lagt sundhed.dk ned. Fire grupper under én kommando Alliancen kalder sig Russian Legion. Fire pro-russiske hackergrupper, Cardinal, The White Pulse, Russian Partizan og Inteid, der den […]