
VMware-sårbarhed udnyttes. Er I patchet?
Mere end 50% af alle cloudløsninger i Danmark kører på VMware. Lige nu udnyttes en sårbarhed aktivt, som blev patchet i 2024. Mere end halvandet år er lang tid. For hackere er det en invitation. Aktiv udnyttelse bekræftet Den 24. januar tilføjede amerikanske CISA sårbarheden CVE-2024-37079 i VMware vCenter Server til deres katalog over aktivt […]
Danmark står på listen. Sandworm har vist det.
500.000 borgere tæt på at miste varmen i bidende kulde. Russiske statshackere trængte ind i energisystemerne og var klar til at slette alt. Den 29. december Julefreden var forbi. Målet var Polens energiinfrastruktur. Kraftvarmeværker, vindmøller, solcellefarme. Hackerne kom fra Sandworm, en enhed under den russiske militære efterretningstjeneste GRU. De havde medbragt et nyt våben: en […]
De slukker din sikkerhed, før de angriber
I halvdelen af ransomware-sagerne lykkedes det angriberne at slå sikkerhedssoftwaren fra. Dashboardet viser grønt. Værktøjet er ikke malware, men et legitimt Windows-program. Velkommen til EDR-killere. Det samme mønster igen og igen Cisco Talos er en af verdens største trusselsefterretningsenheder. Når de rykker ud til ransomware-sager, ser de det samme mønster igen og igen. Angriberne forsøger […]
56.000 ansatte sendt hjem. Alle enheder slettet.
56.000 ansatte sendt hjem. Alle enheder slettet midt om natten. Hackerne brugte ikke malware. De loggede ind som admin i virksomhedens eget enhedsstyringssystem og trykkede slet alt. Sorte skærme i 60 lande I går morges vågnede medarbejdere hos en stor global medicinalteknik-virksomhed op til slettede telefoner, sorte skærme og login-sider med et ukendt logo. Ikke […]
Loven bag trusselsefterretning lever på lånt tid
Det meste af den trusselsefterretning, der beskytter din virksomhed mod ransomware, starter i USA. Den lov, der gør den deling mulig, er udløbet to gange på fem måneder. Den lever på lånt tid. Fundamentet for deling I 2015 vedtog USA en lov, der gav amerikanske virksomheder juridisk beskyttelse, når de delte oplysninger om cyberangreb med […]
Ransomware forsvinder ikke. Den decentraliseres.
En ransomware-gruppe stod bag hvert fjerde angreb i verden. Det krævede 10 lande at stoppe dem. Nu advarer eksperter om, at det samarbejde er ved at smuldre. Den største koordinerede aktion nogensinde I 2024 beslaglagde en international taskforce 34 servere, lukkede 14.000 konti og frøs 200 kryptovaluta-konti tilhørende gruppen. Operationen blev ledet af britiske og […]
Geopolitik er nu en del af dit trusselsbillede
I marts 2025 stoppede USA alle offensive cyberoperationer mod Rusland. Et år efter er angreb mod europæisk infrastruktur firedoblet. En beskyttelse du ikke vidste du havde Det var USA’s cyberkommando, der i årevis forstyrrede russiske hackergruppers servere, delte trusselsinformation med allierede og afskrækkede angreb mod vestlig infrastruktur. I marts 2025 beordrede USA’s forsvarsminister operationerne standset. […]
Hackerne ringede til helpdesk. Så var de inde.
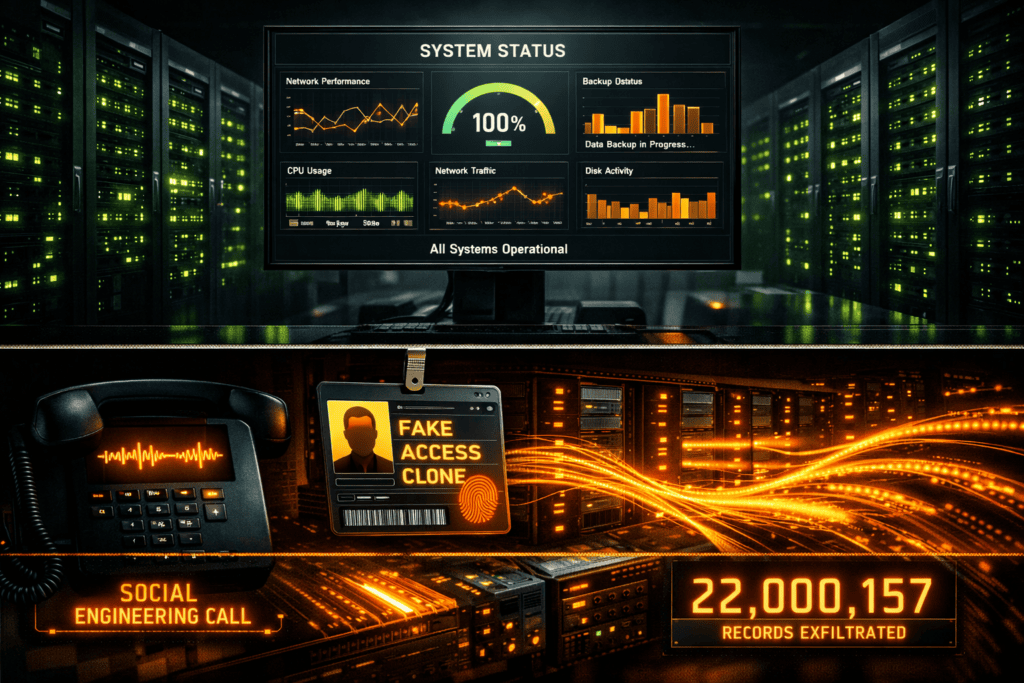
22 millioner menneskers data stjålet. Ingen alarmer, kryptering eller nedetid. Virksomhedens systemer kørte upåklageligt i måneder, mens hackerne kopierede alt. Det er ikke fiktion. Det er Aflac, en af USA’s største forsikringsgiganter, i juni 2025. De ringede bare til helpdesk Hackerne kom ikke ind via en teknisk sårbarhed. De ringede til helpdesk, udgav sig for […]
Japans største bryggeri tog ordrer via fax. Leverancer faldt 90%.
Japans største bryggeri blev tvunget til at tage ordrer via fax. Leverancer faldt med 90%. Konkurrenterne udskiftede deres fadølshaner i barer over hele landet. Ét ransomware-angreb. Alt nede på 30 fabrikker Den 29. september 2025 opdagede Asahi Group Holdings, at deres systemer var låst. Ordrehåndtering, forsendelse, kundeservice. Alt nede. Produktion ved 30 fabrikker suspenderet. Asahi […]
57.000 patienters data lækket. Lægehuset vidste det tre uger før patienterne.
57.000 patienter. 14.000 med lækkede journaloplysninger. CPR-numre og sygdomshistorik. Det hele offentliggjort i et hackerforum. Lægehuset vidste det tre uger før patienterne fik besked. I december 2024 blev et dansk lægehus ramt af et cyberangreb. 130.000 patienter fordelt på 35 klinikker. Hackerne stjal data og krævede løsesum. Efter tre ugers forhandling lækkede de alt. “I […]