
NIS2: Væsentlig eller vigtig? Kravene er de samme.
“Vigtig enhed, ikke væsentlig.” De fleste trækker vejret lettet, når de hører det. Det er den forkerte reaktion. Kravene er de samme NIS2-loven deler de omfattede op i to grupper: væsentlige enheder og vigtige enheder. SAMSIK skriver det tydeligt: Kravene til de to grupper er i udgangspunktet ens. Det, der adskiller dem, er tilsynet og […]
NIS2: Ingen fortæller jer, om I er omfattet
Tidligere fik man besked. En myndighed sendte et brev, og så vidste man, om man var omfattet. Den ordning findes ikke længere. Ansvaret er vendt om Under det gamle cybersikkerhedsdirektiv udpegede myndighederne selv de virksomheder og organisationer, der var omfattet. Man behøvede ikke gætte. Man fik det at vide. Med den nye lov er ansvaret […]
NIS2-loven har været gældende i 393 dage. Har I registreret jer?
I december sendte en dansk tilsynsmyndighed spørgeskemaer til en række danske datacentre. Det var ikke en rundspørge. Det var et tilsyn. De første under den nye cybersikkerhedslov. 393 dage og tæller Loven har været gældende i 393 dage. Registreringsfristen udløb for 301 dage siden. Og der var ingen indfasning, ingen prøveperiode, intet år til at […]
Du tror dit skjulte WordPress-login er sikkert. Det er det ikke.
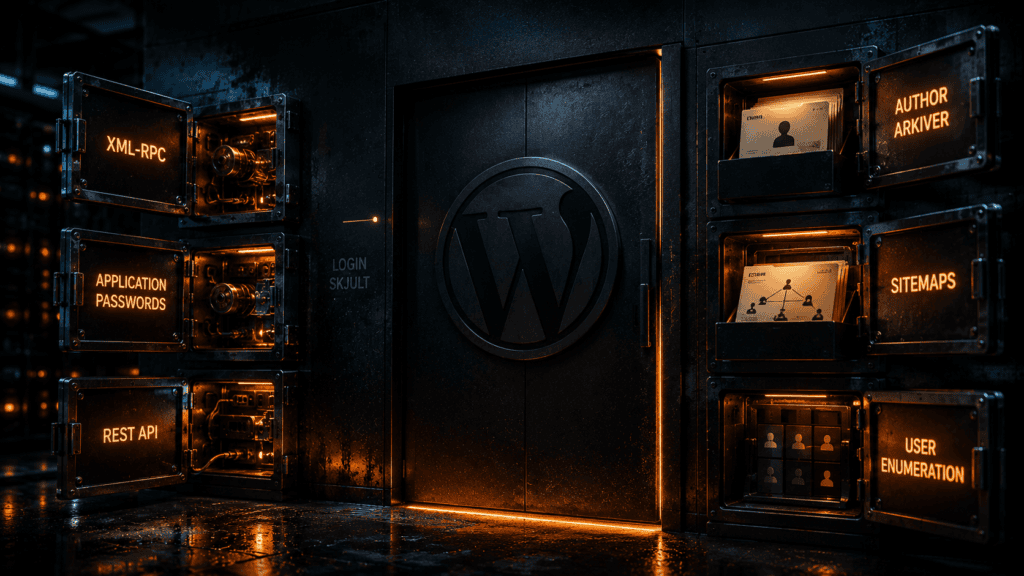
Et skjult WordPress-login kan reducere støj fra simple bots. Det lukker ikke WordPress’ øvrige autentificerings- og identitetsflader. Din loginadresse kan være flyttet til /hemmelig-8471. Det ændrer ikke, at WordPress stadig kan kontrollere kontooplysninger gennem xmlrpc.php, og at REST API’et kan bruges til at bekræfte en offentlig forfatters login-navn. Det er ikke fire zero-days. Det er […]
Verdens største annoncekoncern bestemmer nu din adblocker.
Verdens største annoncekoncern tjener over 200 milliarder dollar om året på reklamer. Fra den 30. juni bestemmer den også, om du må blokere dem i din browser. Sidste flag fjernes Den 30. juni lander version 150 af verdens mest brugte browser. Med den fjernes det sidste tekniske flag, der holdt ældre udvidelser i live. Næste […]
86% af europæiske hospitaler tvivler på egen overlevelse i 72 timer
284 europæiske hospitalsledere mødtes i sidste uge i København til en stor sundhedsteknologikonference. Et analyseinstitut spurgte dem om cybersikkerhed. Svarene burde bekymre enhver hospitalsbestyrelse i Danmark. Bekymringen er ekstrem. Beredskabet er det ikke. 82 procent vurderer deres bekymring for cyberangreb i 2026 som meget høj eller ekstrem. 74 procent tror, at deres egen organisation sandsynligvis […]
Utænkeligt, siger Bundeswehr. Rygrad, siger dansk politi.
Spørgsmålet var aldrig om softwaren virker. Det var, hvem der har adgang til den, mens den kører. Tysklands forsvar kalder det utænkeligt. Dansk politi har brugt samme selskabs teknologi siden 2018. Utænkeligt Den 28. april bekræftede chefen for det tyske forsvars cyberkommando over for et stort tysk erhvervsmedie, at forsvaret ikke vil bruge et bestemt […]
Dansk medicinkoncern hacket. Fem ting du kan kopiere
En af Danmarks største virksomheder bekræfter i dag, at hackere har haft adgang til interne systemer. Patientdata fra kliniske forsøg er kopieret ud af virksomheden. Børsmeddelelsen kom her til morgen. Men hændelsen er ældre. Og håndteringen er det interessante. En måned mellem alarm og offentlighed Ifølge et dansk teknisk medie lukkede virksomheden allerede den 11. […]
Kommissionen definerer suverænitet. Vægtningen overrasker.

EU har for første gang defineret, hvad “suveræn” betyder for en cloud-leverandør. Ikke som et krav om europæisk oprindelse. Men som et målbart spørgsmål om kontrol. Værktøjet stiller otte spørgsmål og giver en score fra 0 til 100. Efterspørgslen var enorm EU-Kommissionen brugte værktøjet første gang i april, da den valgte cloud-leverandører til en kontrakt […]
AI-browserudvidelse fik adgang til jeres drev. IT vidste intet.

En medarbejder installerede en AI-browserudvidelse. Den bad om adgang til filer. Han klikkede godkend. Udvidelsen fik adgang til hele det delte drev. Ingen i IT vidste det. Ingen godkendte det. Og jeres organisation hæfter for det alligevel. Ansvaret gælder også det, I ikke kan se EU’s AI-lovgivning har siden februar 2025 gjort organisationer ansvarlige for […]