
NIS2 kræver jurisdiktionsvurdering. Maritim sektor mangler.

I juni 2017 gik skærmene i sort i hovedkontoret hos Danmarks største rederi. Et destruktivt cyberangreb lammede havneterminaler verden over. 45.000 computere og 4.000 servere blev genopbygget på ti dage. Tabet blev opgjort til 250-300 millioner dollar. Hvad gjorde rederiet bagefter? Det udvidede sit partnerskab med en amerikansk cloud-leverandør. Platformen driver nu containerstyring, brændstofoptimering og […]
Alle bestod phishing-testen. Men så ringede hackerne.

Medarbejderne bestod alle phishing-tests. Klikrate var rekordlav. Så ringede hackerne til helpdesk, og 2 minutter senere var de inde. Problemet var ikke træningen. Det var det, ingen trænede dem i. Ti minutter på LinkedIn Telefonen ringer hos helpdesk. “Hej, jeg er fra salgsafdelingen, jeg kan ikke logge ind, kan du nulstille min kode?” lyder det […]
Forfalsket GPS grundstødte 304 meter containerskib

Alle skærme på broen viste korrekt position. Kaptajnen havde ingen grund til bekymring. Men GPS-signalet var forfalsket. Et 304 meter langt containerskib med omkring 7.000 containere sad fast på et rev i Rødehavet. Falsk position, ægte grundstødning Den 10. maj 2025 grundstødte skibet ved et rev nær den saudiarabiske kyst. Dagen forinden havde en britisk […]
120USD. Så meget kostede det hackere at omgå din MFA.

$120. Så meget kostede det hackere at omgå din tofaktorgodkendelse. En abonnementstjeneste solgt via chat-app gav 2.000 kriminelle adgang til verdens mest udbredte phishing-platform. Phishing som abonnementstjeneste I marts 2026 lukkede europæiske myndigheder sammen med en stor tech-virksomhed og sikkerhedsfirmaer i seks lande en omfattende phishing-platform. 330 domæner beslaglagt. Kontrolpaneler og phishing-sider taget ned. Platformen […]
USB-nøgle på færgebro gav fremmed magt fjernkontrol

Ingen sårbarhed blev udnyttet. Ingen phishing-mail blev klikket. Et besætningsmedlem satte en USB-nøgle i arbejdsstationen på en færges kommandobro. I den anden ende ventede en fremmed magt. Malware på broen I december 2025 opdagede et italiensk rederi mistænkelig aktivitet i IT-systemerne på en passagerfærge, mens den lå i havn ved den franske Middelhavskyst. Tekniske undersøgelser […]
Politi. Datatilsyn. Domstole. Alle hacket.

Politiet. Datatilsynet. Domstolene. Fængselsvæsenet. Landets største teleselskab. Nu finansministeriet. Seks institutioner i ét EU-land hacket på 18 måneder. Et systematisk mønster Landet er et vesteuropæisk EU-land. Og mønsteret er ikke tilfældigt. I marts 2026 opdagede landets finansministerium uautoriseret adgang til systemer i policy-afdelingen. Den afdeling, der former skattepolitik, handelsaftaler og økonomisk strategi for et land, […]
Hackeren gik efter outsourcing-partneren.

6,8 millioner brugeres data downloadet på 24 timer. Angriberen hackede ikke virksomheden. Han hackede én medarbejder hos deres outsourcing-partner. Én medarbejder. Adgang til alt. En af verdens største streaming-platforme har 15 millioner betalende abonnenter. I marts 2026 inficerede en angriber en computer tilhørende en supportmedarbejder hos deres canadiske outsourcing-partner, der håndterer kundeservice. Medarbejderen havde via […]
10 mio. dating-brugere lækket. Du er næste.
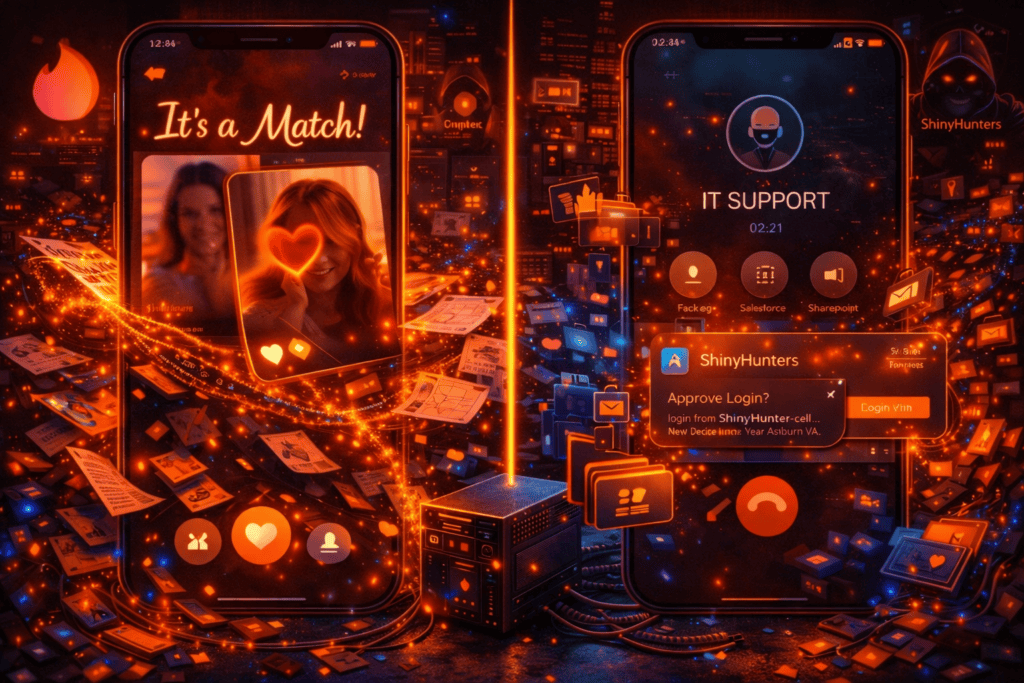
Din salgschef swiper til højre på Tinder torsdag aften. Fredag ringer “IT-support” og beder hende logge ind på en ny side. Mandag har hackerne adgang til jeres Salesforce. 10 millioner dating-brugere lækket 468.000 danskere bruger dating-apps. I denne uge lækkede hackere 10 millioner brugeres data fra Tinder og Hinge. Din næste phishing-mail ved måske, hvem […]
Routeren hjemme. Aldrig opdateret. Brugt til svindel.

Din medarbejder logger på VPN hjemmefra. Routeren hjemme er gammel og er aldrig blevet opdateret. I går blev den brugt til banksvindel for fem millioner kroner. Nu sender den din medarbejders login videre. 369.000 routere i 163 lande Det er ikke science fiction. I onsdags gennemførte Europol og FBI en koordineret aktion mod en kriminel […]
“EU Data Boundary” med bagdør til amerikanske servere
Jeres filer ligger i et europæisk datacenter. Det har leverandøren lovet. Men hvad sker der, når AI-assistenten opsummerer dokumentet, besvarer mailen eller analyserer regnearket? Siden den 17. april 2026 kan svaret være: Forespørgslen forlader EU. Aktiveret uden at spørge En stor amerikansk softwareleverandør aktiverede i april en funktion, der ved spidsbelastning automatisk sender AI-forespørgsler fra […]