
Hav en Plan B til Microsoft 365. Før du skal bruge den.
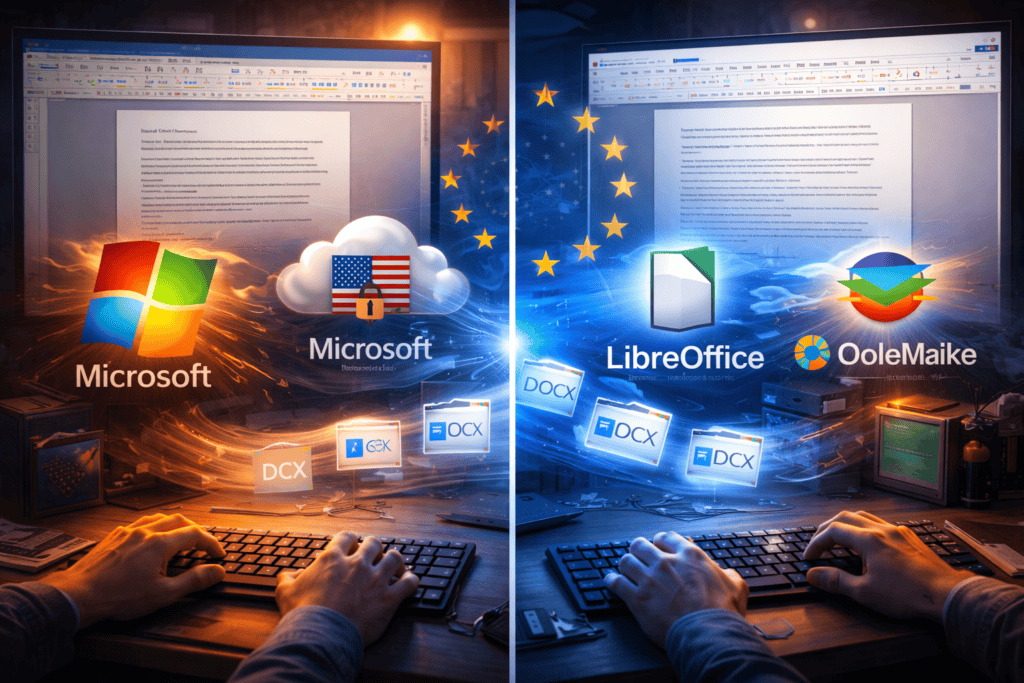
Du har brugt MS Office i 15 år. Genvejene sidder i fingrene, menuerne er som en gammel ven. Og så beslutter du dig for at skifte til et ikke-US alternativ, åbner LibreOffice og tænker: Hvad er det her? Og det er ikke noget dumt spørgsmål. LibreOffice ligner Office 2003 LibreOffice har en brugerflade, der ligner […]
Sovereignty washing. Nyt ord. Gammelt problem.
Der er et nyt ord i cloud-branchen: sovereignty washing. Det beskriver det, der sker, når amerikanske techgiganter kalder deres europæiske cloud-tjenester “suveræne”, uden at det ændrer noget fundamentalt. Europæisk datacenter, amerikansk ejerskab I januar 2026 lancerede en af de store amerikanske cloud-udbydere en europæisk suveræn cloud i Tyskland. Investering: 7,8 milliarder euro. Nyt tysk moderselskab, […]
De gik efter laboratoriet. Hospitalet faldt.
Hackerne gik ikke efter hospitalet. De gik efter laboratoriet. Derfra blev flere af Londons største hospitaler lammet. Over 10.000 aftaler aflyst. 1.710 operationer udsat. Synnovis-angrebet Det skete i London i 2024, da ransomware-gruppen Qilin ramte Synnovis, et laboratorium der leverer blodprøver til flere af byens største hospitaler. Blodforsyningen i hele England kom under pres, fordi […]
Statshackere gemte usynlig server. Den var uopdaget i 393 dage
Statshackere gemte en skjult server i en virksomheds datacenter. Den kørte i 17 måneder. Og den var bygget til at geninstallere sig selv, hvis nogen fjernede den. Det amerikanske cybersikkerhedsagentur udgav i december 2025 en fælles advarsel med den amerikanske efterretningstjeneste og canadisk efterretningstjeneste om sagen. Fra webserver til hele datacentret Angriberne brød ind via […]
Hackerne bruger AI. Det bør din penetrationtest også
I februar 2026 dokumenterede Googles Threat Intelligence Group, at statsstøttede hackergrupper fra Kina, Nordkorea og Iran aktivt bruger kunstig intelligens til at finde og udnytte sårbarheder i virksomheders IT-systemer. De analyserer kode, genererer angrebsplaner og debugger exploits med AI-assistance. Styrelsen for Samfundssikkerhed (SAMSIK) vurderer det som meget sandsynligt, at hackere allerede misbruger generativ AI i […]
VMware-sårbarhed udnyttes. Er I patchet?
Mere end 50% af alle cloudløsninger i Danmark kører på VMware. Lige nu udnyttes en sårbarhed aktivt, som blev patchet i 2024. Mere end halvandet år er lang tid. For hackere er det en invitation. Aktiv udnyttelse bekræftet Den 24. januar tilføjede amerikanske CISA sårbarheden CVE-2024-37079 i VMware vCenter Server til deres katalog over aktivt […]
99,9% oppetid lyder trygt. Det er det ikke. Din SLA dækker oppetid. Ikke dit tab
En stor cloud-udbyder gik ned den 20. oktober 2025. En DNS-fejl i et amerikansk datacenter udløste en kaskade, der lammede titusinder af organisationer i 15 timer. Ikke et cyberangreb. En rutine teknisk fejl. Virksomheder tabte op til 75 millioner USD i timen. Streaming-tjenester, kommunikationsplatforme, banker og myndigheder blev ramt. Kompensationen? Rabat på næste måneds abonnement. […]
Danmark står på listen. Sandworm har vist det.
500.000 borgere tæt på at miste varmen i bidende kulde. Russiske statshackere trængte ind i energisystemerne og var klar til at slette alt. Den 29. december Julefreden var forbi. Målet var Polens energiinfrastruktur. Kraftvarmeværker, vindmøller, solcellefarme. Hackerne kom fra Sandworm, en enhed under den russiske militære efterretningstjeneste GRU. De havde medbragt et nyt våben: en […]
Krypteringen beskytter indholdet. Ikke kontoen
En europæisk efterretningstjeneste bekræftede i denne uge, at russiske statshackere har overtaget embedsmænds konti i krypterede beskedapps. Metoden er så enkel, at enhver kan kopiere den. Udgiver sig for support Angriberne kontakter offeret direkte i appen. De udgiver sig for appens supportteam. Beskeden lyder troværdigt: der er mistænkelig aktivitet på din konto, og du skal […]
De slukker din sikkerhed, før de angriber
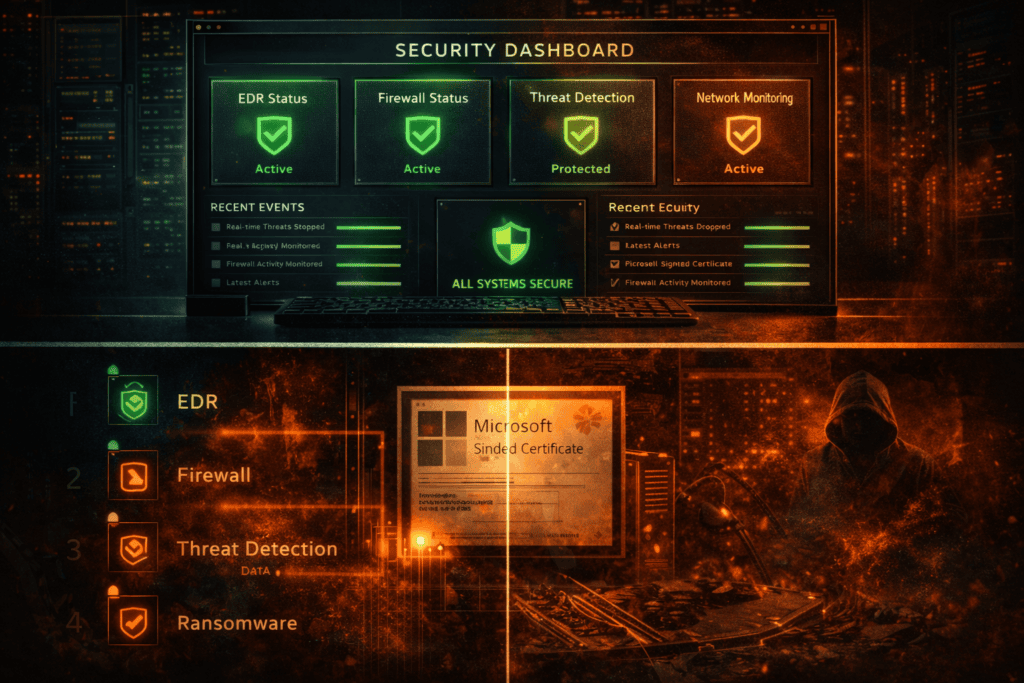
I halvdelen af ransomware-sagerne lykkedes det angriberne at slå sikkerhedssoftwaren fra. Dashboardet viser grønt. Værktøjet er ikke malware, men et legitimt Windows-program. Velkommen til EDR-killere. Det samme mønster igen og igen Cisco Talos er en af verdens største trusselsefterretningsenheder. Når de rykker ud til ransomware-sager, ser de det samme mønster igen og igen. Angriberne forsøger […]