
FileZilla, WinSCP, Cyberduck. Tjek dit setup.
Din FTP-klient har direkte adgang til dine servere på fil- og mappeniveau. Gemte adgangskoder er potentielt nøglen til hele din infrastruktur. Det ved hackerne godt. Bruger du FileZilla, WinSCP eller Cyberduck? Så læs med. Klartekst-passwords var hackernes favorit FileZilla’s sitemanager.xml var i årevis så populært et mål for malware, at filen blev nævnt i sikkerhedsrapporter […]
Din største kunde blev hacket. Har du en plan?
Ét cyberangreb. Fem ugers produktionsstop i én virksomhed. 18 milliarder kroner i skade. Og 5.000 leverandører, der ikke vidste, om de ville overleve måneden. JLR-angrebet I september 2025 blev den britiske bilproducent Jaguar Land Rover ramt af ransomware. De lukkede alle systemer ned for at isolere angrebet. Produktionen stoppede. Ordresystemer offline. 33.000 ansatte sendt hjem. […]
Tre døgns nedetid. Beredskabsplanen var forældet
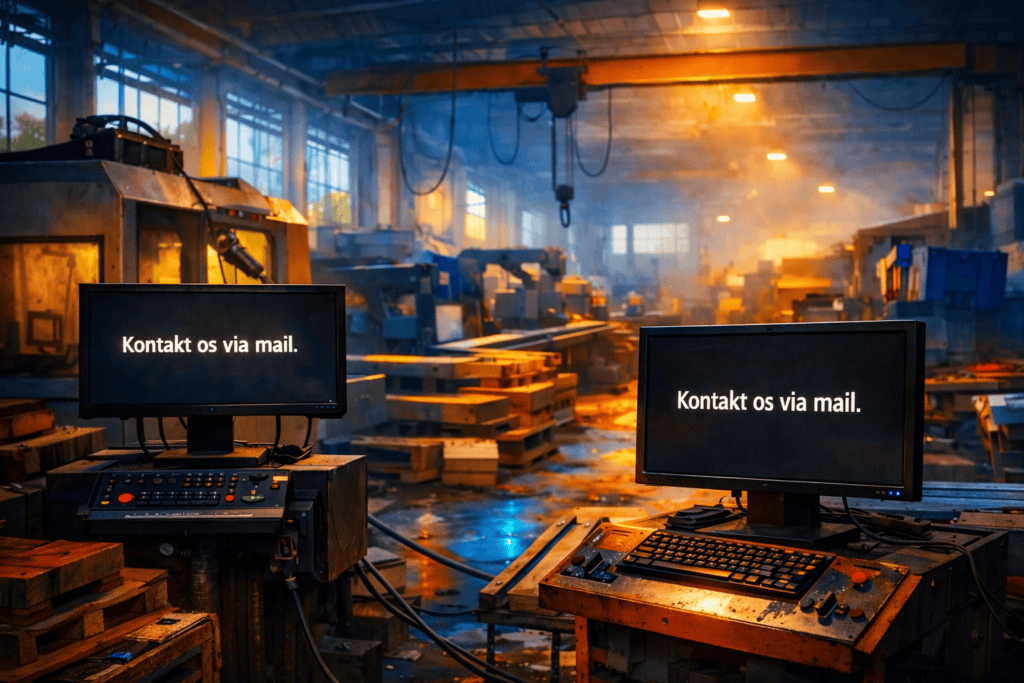
Fredag morgen kl. 7. En nordjysk byggevirksomhed. Produktionsmaskinerne nægter at starte. På skærmen står én besked: “Kontakt os via mail.” Medarbejderne sendes hjem. Produktionen står stille. Først søndag eftermiddag kommer systemerne op igen. Tre døgns nedetid. De havde gjort det rigtige. Næsten. Virksomheden havde ellers gjort det rigtige. Der var backup. Der var en beredskabsplan. […]
Din software opdaterer sig selv. Med malware.
Hvor mange programmer på dine medarbejderes computere opdaterer sig selv lige nu, uden at nogen tjekker, hvad de henter? For Notepad++ brugere var svaret i seks måneder: Malware. Opdateringskanalen var kapret Notepad++ er en af verdens mest udbredte teksteditorer. Ikke kun for udviklere. Mange kontormedarbejdere bruger den dagligt som erstatning for Windows Notepad til at […]
43% har en plan. 12% har øvet den.
Sagen her indgår i gennemgangen af de sager, hvor kopien fandtes og ikke virkede. Gæt hvilken gruppe der overlever, når hackerne rammer lørdag kl. 02:47. Planen på papiret er ikke nok Tal fra DI Digital og KPMG viser et bekymrende gab i dansk erhvervsliv. Næsten halvdelen har en plan på papiret. Men kun hver ottende […]
Tysk delstat dropper Microsoft. Sparer €15 mio
30.000 ansatte. 40.000 mailkonti. 100 millioner emails. Nul Microsoft. Tysklands delstat Schleswig-Holstein har gjort det, som mange kalder umuligt. Migreringen er gennemført I oktober 2025 afsluttede de migreringen af hele deres offentlige forvaltnings mailsystem fra Microsoft Exchange og Outlook til Open-Xchange og Thunderbird. Resultat: €15 millioner sparet årligt i licensomkostninger fra 2026. Digitaliseringsminister Dirk Schrödter […]
Produktion er det mest angrebne mål
Sagen her indgår i gennemgangen af de sager, hvor planen fandtes og ikke var prøvet af. 600 medarbejdere sendt hjem. Fabrikken var hacket natten før. 600 medarbejdere, lige mødt på arbejde, hjemsendt. Fabrikken var hacket natten før. Produktionen stod stille, og systemerne var låst. Franske Wibaie producerer vinduer og døre. Ikke kritisk infrastruktur. Ikke forsvarsteknologi. […]
Din password manager kan være en risiko
Sammenhængen med de øvrige sager står under mønstret bag omgået tofaktor. Din password manager kan lukkes fra Washington Din password manager kan måske lukkes fra Washington. Eller værre: den kan allerede være kompromitteret. Hvis du bruger en af de amerikanske løsninger, bør du handle. Nu. LastPass: Tre år efter hacket knækkes vaults stadig I 2022 […]
Delte IT-systemer er en sikkerhedsrisiko
Baggrunden er beskrevet i gennemgangen af hvorfor skygge-it er blevet et ansvarsproblem. Ét svagt led. Tre kommuner nede. Danske kommuner oplever hundredvis af angrebsforsøg om dagen, ifølge KL. I London gik det galt. Tre kommuner med fælles IT blev ramt samtidig Den 24. november opdagede Kensington & Chelsea et cyberangreb. Hurtigt efter var Westminster og […]
Hvem beskytter dig mod din antivirus?
Sagen her indgår i gennemgangen af de sager, hvor ingen brød ind. Din antivirus scanner lige nu alle filer på din computer. Det har adgang til passwords, kundedata, regnskab og forretningshemmeligheder. Hvad nu hvis den adgang blev brugt mod dig? Kaspersky: Fra anbefalet til forbudt I 2024 opfordrede CFCS, nu en del af Styrelsen for […]