
Atomreaktor angrebet, tre måneder efter energisektoren.
Et NATO-lands eneste atomreaktor var mål for cyberangreb i marts. Tre måneder før blev 30 energianlæg i samme land ødelagt af russiske statshackere. Og truslen mod dansk forskning er meget høj. 270.000 angreb på ét år Først energisektoren. Så atomforskningscentret. 270.000 cyberangreb mod ét NATO-land på ét år. Styrelsen for Samfundssikkerhed vurderer truslen mod danske […]
Legetøjsgigant hacket: Ugers forsinkelse
For nyligt blev en af verdens største legetøjsproducenter hacket. Tre dage senere advarede de om ugevis af forsinkelser. Virksomheden har 5.600 ansatte, omsætning på 35 milliarder kroner og produkter i over 100 lande. 1.800 brands. I Danmark finder du deres varer i de fleste legetøjsbutikker og supermarkeder. Den 28. marts 2026 opdagede virksomheden uautoriseret adgang […]
Kryptering har en udløbsdato. Nogen tæller ned.

Jeres data er krypteret. Der er ingen, der kan læse dem. Endnu. Kryptering har en udløbsdato, og nogen høster allerede data. Styrelsen for Samfundssikkerhed kalder det “Indsaml nu, dekryptér senere.” Harvest now, decrypt later Store tech-virksomheder siger allerede 2029. EU siger kritisk infrastruktur skal være klar inden 2030. G7 kræver finanssektoren i gang nu. Angribere […]
Tre tests. Tre vidt forskellige svar.
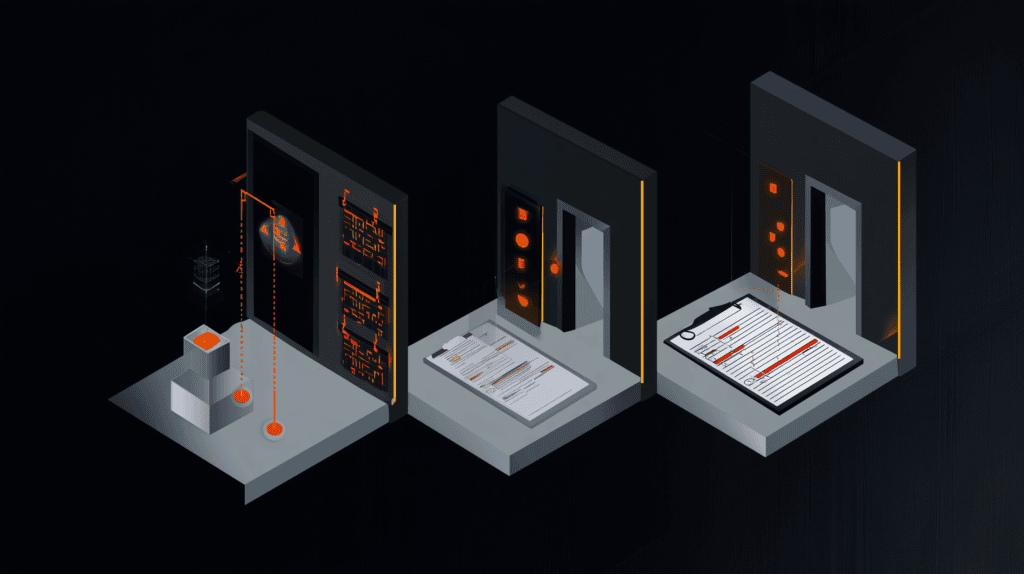
I kan godt bestå en sikkerhedstest og stadig være sårbare. En teknisk gennemgang finder fejl. En pentest tester ét hul. Red teaming tester jer som organisation. Tre tests, tre vidt forskellige svar. Hvad tester I egentlig? Når ledelsen godkender en sikkerhedstest, er spørgsmålet ikke om I tester. Det er hvad I tester. Opsætningen, ét angrebspunkt […]
Din leverandørs sårbarhed er din sårbarhed
36.635 danskere fik i november en ubehagelig mail fra Røde Kors. Deres persondata var lækket. Ikke på grund af Røde Kors’ egen sikkerhed, men deres leverandørs. TMPO og CrushFTP Den danske virksomhed TMPO leverer kundeservice og fundraising til organisationer som Røde Kors. Til sikker filudveksling brugte de CrushFTP, et amerikansk filoverførselssystem. Hackere fandt en vej […]
76% stjæler data før de krypterer. Backup hjælper ikke.
76% af ransomware-angreb i 2025 stjal data, før de stillede krav. De krypterer ikke længere kun. De kopierer. Og din backup kan ikke slette stjålne data. Spillereglerne har ændret sig Center for Cybersikkerhed har beskrevet udviklingen: Nogle ransomware-grupper stjæler data, men krypterer ikke længere systemer. De truer i stedet med at lække eller sælge det […]
Én leverandør hacket. 200 kommuner ramt.
Én IT-leverandør blev hacket. 200 svenske kommuner og regioner ramt. 1,5 millioner borgeres persondata endte på dark web. Tre dage i systemerne I august 2025 opdagede Miljödata AB, at hackere havde været i deres systemer i tre dage. Virksomheden leverer HR-systemer til 200 svenske kommuner og regioner. Systemer der håndterer lægeattester, rehabiliteringsplaner og arbejdsskaderapporter. Hackerne […]
De gik efter laboratoriet. Hospitalet faldt.
Hackerne gik ikke efter hospitalet. De gik efter laboratoriet. Derfra blev flere af Londons største hospitaler lammet. Over 10.000 aftaler aflyst. 1.710 operationer udsat. Synnovis-angrebet Det skete i London i 2024, da ransomware-gruppen Qilin ramte Synnovis, et laboratorium der leverer blodprøver til flere af byens største hospitaler. Blodforsyningen i hele England kom under pres, fordi […]
99,9% oppetid lyder trygt. Det er det ikke. Din SLA dækker oppetid. Ikke dit tab
En stor cloud-udbyder gik ned den 20. oktober 2025. En DNS-fejl i et amerikansk datacenter udløste en kaskade, der lammede titusinder af organisationer i 15 timer. Ikke et cyberangreb. En rutine teknisk fejl. Virksomheder tabte op til 75 millioner USD i timen. Streaming-tjenester, kommunikationsplatforme, banker og myndigheder blev ramt. Kompensationen? Rabat på næste måneds abonnement. […]
Danmark står på listen. Sandworm har vist det.
500.000 borgere tæt på at miste varmen i bidende kulde. Russiske statshackere trængte ind i energisystemerne og var klar til at slette alt. Den 29. december Julefreden var forbi. Målet var Polens energiinfrastruktur. Kraftvarmeværker, vindmøller, solcellefarme. Hackerne kom fra Sandworm, en enhed under den russiske militære efterretningstjeneste GRU. De havde medbragt et nyt våben: en […]