
Outlook foreslog forkert modtager. 50 børns CPR sendt til den forkerte
Medarbejderen skriver Sonja i modtagerfeltet. Mailprogrammet foreslår det første navn. Hun trykker send. CPR-numre på 50 børn er netop sendt til en fremmed borger. Eksemplet er ikke opdigtet. Det står i Datatilsynets egen officielle vejledning som illustration af et typisk brud på persondatasikkerheden. Scenariet der går galt Scenariet er en kommunal børne- og ungeafdeling. Medarbejderen […]
22 sekunder fra indbrud til ransomware
For tre år siden gik der otte timer fra en hacker brød ind, til adgangen var solgt videre til en ransomware-gruppe. I dag tager det 22 sekunder. Forsvarets Efterretningstjeneste har målt, at 56 procent af cyberangreb mod danske organisationer starter med udnyttelse af sårbarheder. SAMSIK melder, at 40 procent af danske SMV’er fortsat ikke bruger […]
Bookingdata stjålet. Igen. Fjerde brud på ti år.

Din medarbejder booker et hotel til en forretningsrejse. Alt fra navn til rejsedatoer ligger i én platform. Den er lige blevet hacket. For fjerde gang på ti år. I april 2026 bekræftede en af verdens største rejsebookingplatforme endnu et databrud. Uautoriserede tredjeparter har fået adgang til kunders bookingdata. Navne, e-mailadresser, fysiske adresser, telefonnumre, rejsedatoer og […]
EU-Kommissionen hacket 2 gange på 3 mdr. Platformen var fin.

EU-Kommissionen blev hacket to gange på tre måneder. Anden gang endte angriberne i deres cloud-konto med adgang til databaser, mailservere og fortrolige dokumenter. Cloud-udbyderen siger: vores platform var fin. Hundredvis af gigabyte En hackergruppe trængte ind via Kommissionens cloud-konto og hentede hundredvis af gigabyte data. Databaser. Mailserver-dumps. Kontrakter. Interne dokumenter. Angriberne delte screenshots som dokumentation […]
Hackerne kom tilbage tre dage efter “problemet var løst”

Leverandøren sagde, at problemet var løst. Tre dage senere kom hackerne tilbage og postede en besked direkte på loginsiden hos tusindvis af institutioner verden over. Budskabet var kort: Betal inden 12. maj, ellers lækker vi alt. 275 millioner brugere, ét angreb Den 30. april 2026 blev en stor amerikansk læringsplatform hacket. Platformen bruges af 9.000 […]
Alle bestod phishing-testen. Men så ringede hackerne.

Medarbejderne bestod alle phishing-tests. Klikrate var rekordlav. Så ringede hackerne til helpdesk, og 2 minutter senere var de inde. Problemet var ikke træningen. Det var det, ingen trænede dem i. Ti minutter på LinkedIn Telefonen ringer hos helpdesk. “Hej, jeg er fra salgsafdelingen, jeg kan ikke logge ind, kan du nulstille min kode?” lyder det […]
120USD. Så meget kostede det hackere at omgå din MFA.

$120. Så meget kostede det hackere at omgå din tofaktorgodkendelse. En abonnementstjeneste solgt via chat-app gav 2.000 kriminelle adgang til verdens mest udbredte phishing-platform. Phishing som abonnementstjeneste I marts 2026 lukkede europæiske myndigheder sammen med en stor tech-virksomhed og sikkerhedsfirmaer i seks lande en omfattende phishing-platform. 330 domæner beslaglagt. Kontrolpaneler og phishing-sider taget ned. Platformen […]
USB-nøgle på færgebro gav fremmed magt fjernkontrol

Ingen sårbarhed blev udnyttet. Ingen phishing-mail blev klikket. Et besætningsmedlem satte en USB-nøgle i arbejdsstationen på en færges kommandobro. I den anden ende ventede en fremmed magt. Malware på broen I december 2025 opdagede et italiensk rederi mistænkelig aktivitet i IT-systemerne på en passagerfærge, mens den lå i havn ved den franske Middelhavskyst. Tekniske undersøgelser […]
10 mio. dating-brugere lækket. Du er næste.
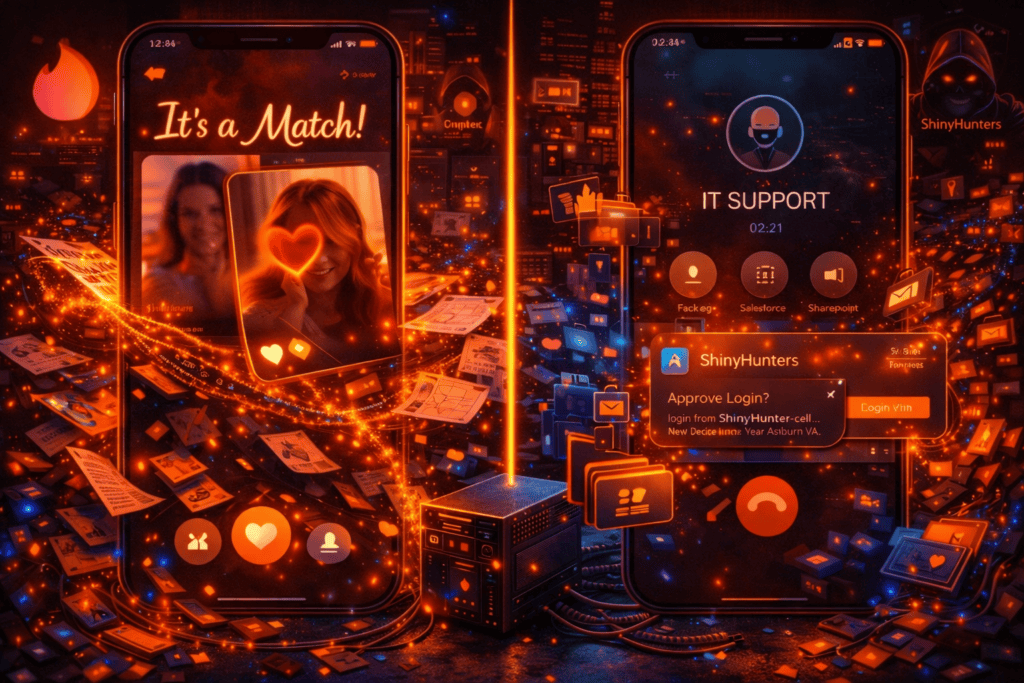
Din salgschef swiper til højre på Tinder torsdag aften. Fredag ringer “IT-support” og beder hende logge ind på en ny side. Mandag har hackerne adgang til jeres Salesforce. 10 millioner dating-brugere lækket 468.000 danskere bruger dating-apps. I denne uge lækkede hackere 10 millioner brugeres data fra Tinder og Hinge. Din næste phishing-mail ved måske, hvem […]
Routeren hjemme. Aldrig opdateret. Brugt til svindel.

Din medarbejder logger på VPN hjemmefra. Routeren hjemme er gammel og er aldrig blevet opdateret. I går blev den brugt til banksvindel for fem millioner kroner. Nu sender den din medarbejders login videre. 369.000 routere i 163 lande Det er ikke science fiction. I onsdags gennemførte Europol og FBI en koordineret aktion mod en kriminel […]