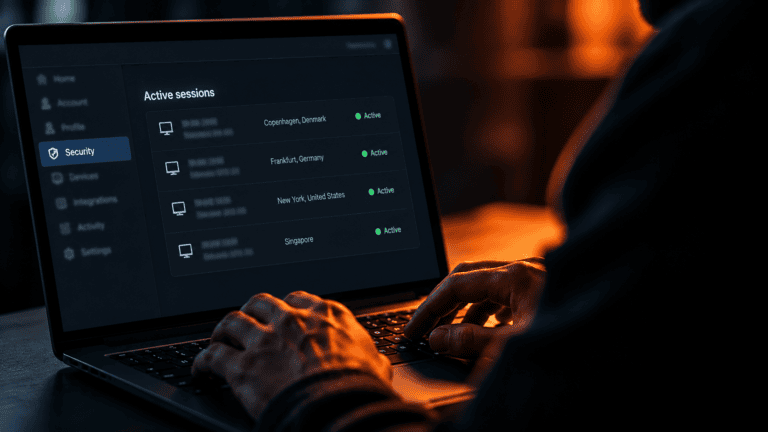

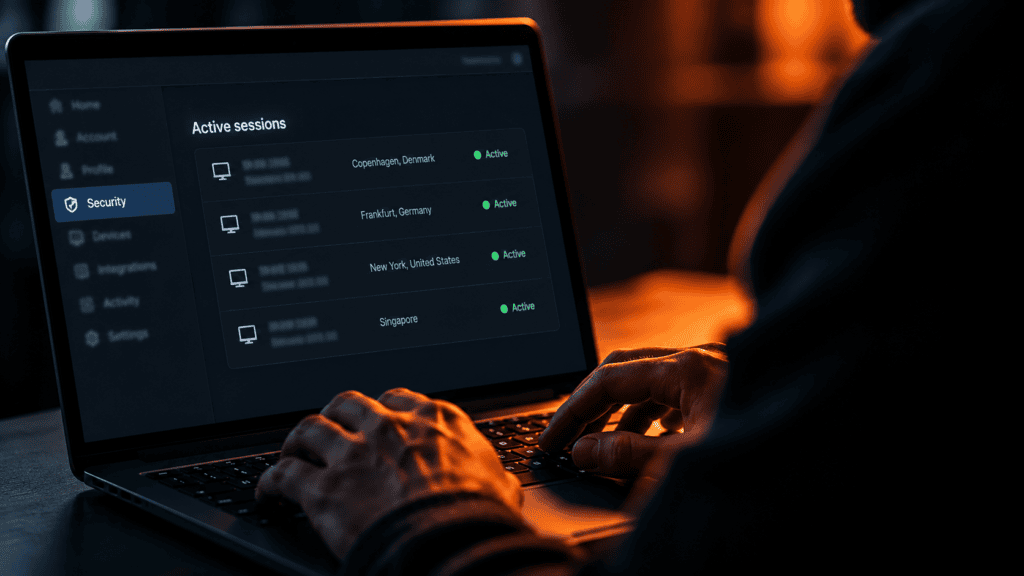
I skiftede adgangskoden og trak adgangen tilbage. Men angriberen var stadig logget ind.
Hvorfor et kodeskifte ikke er nok
Når nogen først er logget ind, etablerer systemet en aktiv forbindelse. En session-cookie i webapplikationer, et adgangstoken i cloud-tjenester. De lever videre uafhængigt af adgangskoden.
Skifter I koden, får angriberen ikke lov at logge ind igen. Men den forbindelse, der allerede kører, fortsætter.
Adgangstokens i cloud-tjenester kan forblive aktive i dage eller uger efter et kodeskifte. Nøgler til integrationer er slet ikke knyttet til brugerens kode. Og servicekonti, der forbinder jeres systemer, bliver sjældent berørt.
Det er forskellen mellem at skifte låsen og at få indbrudstyven ud. De fleste skifter låsen og antager, at problemet er løst.
Hvor hurtigt det går
En stor trusselsrapport opgør, at 82 procent af alle detektioner i 2025 var uden skadelig software. Angriberne logger ind med gyldige legitimationsoplysninger og bruger virksomhedens egne værktøjer.
Gennemsnitlig tid fra første adgang til bevægelse videre i netværket er 29 minutter. Det hurtigste registrerede tilfælde var 27 sekunder.
Verizon opgør, at 54 procent af ransomware-ofre allerede havde legitimationsoplysninger i kriminelle databaser, før angrebet skete.
Det er samme mønster som i de sager, hvor der ikke var noget teknisk at opdage. Der er ingen fil, fordi angriberen bare loggede ind.
Hvad der faktisk skal gøres
Ved mistanke om kompromittering skal aktive sessioner tilbagekaldes, ikke kun koden skiftes.
Det hedder forskellige ting i forskellige systemer, men funktionen findes i alle større platforme. Den er bare sjældent en del af proceduren.
Tre ting I kan gøre
Find ud af, hvordan I tilbagekalder alle aktive sessioner i jeres vigtigste systemer. Skriv fremgangsmåden ned, mens der er ro.
Lav en liste over integrationsnøgler og servicekonti. De overlever ethvert kodeskifte.
Sæt en levetid på sessioner til de systemer, der betyder mest. Det koster lidt brugervenlighed og fjerner et helt angrebsmønster.
Hvad gør I ved mistanke
Ved I, hvordan I tilbagekalder aktive sessioner, og hvem der kan gøre det?
En teknisk gennemgang svarer på, hvordan adgange, sessioner og integrationer faktisk er sat op hos jer.
Har du brug for at få det efterprøvet? Kontakt Nielco IT på telefon 70 13 63 23 eller via kontaktformularen.
Gør som 4.500+ andre. Få mønstre fra 500 dokumenterede sager og konkrete anbefalinger om cybersikkerhed og digital suverænitet hver 14. dag.