
Et stort europæisk flyselskab er angrebet for tredje gang på otte år. Denne gang var målet ikke kundedata, men piloters helbredsoplysninger og sygemeldinger.
Hvad der hævdes
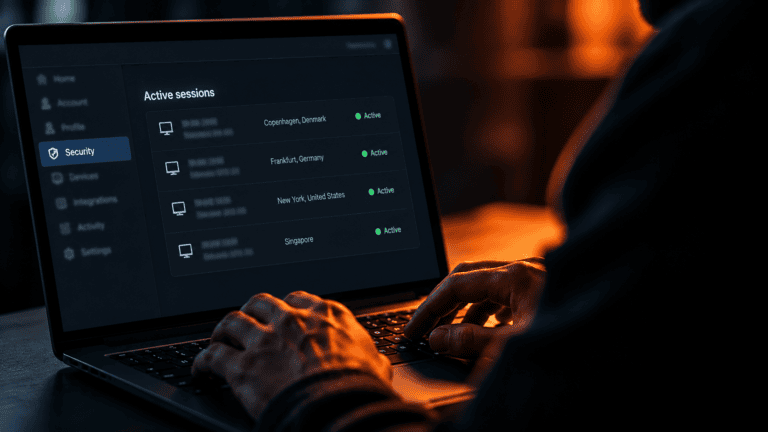
En hackergruppe hævder at have brudt ind i selskabets interne systemer i maj 2026. Gruppen har fremlagt skærmbilleder af interne oversigter, og sikkerhedsforskere har gennemgået materialet. Selskabet har ikke bekræftet angrebet.
Det påståede mål var medarbejderportalen, hvor piloter og kabinepersonale logger sygemeldinger, vagtplaner og personlige oplysninger.
Gruppen hævder, at én kompromitteret medarbejderkonto gav adgang til hele administrationspanelet, herunder et system der analyserer mønstre i sygemeldinger.
Ifølge forskerne kan den type data bruges til at kortlægge kommunikationsmønstre og potentielt forstyrre flyselskabets drift.
Historikken taler for sig selv
I 2018 blev 429.000 kunders betalingsdata stjålet via en kompromitteret leverandørkonto uden tofaktor. Det kostede selskabet en bøde på 170 millioner kroner.
I 2023 skete det igen gennem selskabets lønleverandør i et globalt angreb på en filoverførselsløsning.
Hver gang var indgangen en kompromitteret konto hos en medarbejder eller en leverandør.
Det er samme mekanisme som i de sager, hvor bruddet skete hos nogen, offeret havde en aftale med.
Mønstret er bredere end ét selskab
I 2025 og 2026 er mindst seks andre flyselskaber blevet angrebet.
Og medarbejderdata er blevet et selvstændigt mål. Ikke fordi de kan sælges dyrere end kundedata, men fordi de siger noget om, hvordan organisationen fungerer.
Tre ting I kan gøre
Behandl medarbejderportalen som et kritisk system. Den indeholder ofte mere følsomme oplysninger end kundedatabasen.
Kræv tofaktor på alle leverandørkonti, ikke kun på jeres egne medarbejderes.
Test, hvor langt en kompromitteret medarbejderkonto reelt rækker. Svaret er som regel længere end forventet.
Hvor langt rækker én konto
Ved I, hvad en angriber kan nå med en enkelt medarbejderkonto hos jer?
En penetrationstest viser det i praksis frem for i teorien.
Har du brug for at få det testet? Kontakt Nielco IT på telefon 70 13 63 23 eller via kontaktformularen.
Gør som 4.500+ andre. Få mønstre fra 500 dokumenterede sager og konkrete anbefalinger om cybersikkerhed og digital suverænitet hver 14. dag.