
Bestyrelsen spørger om noget andet end svaret
Sidste år frygtede direktionen mest ransomware. I år er det svindel. Men sikkerhedscheferne er stadig mest bekymrede for ransomware. Hvad undersøgelsen viser En global undersøgelse fra 2026 med 804 respondenter i 92 lande, heraf 105 direktører og 316 sikkerhedschefer, dokumenterer forskellen. Direktørernes topbekymring skiftede fra ransomware til svindel og phishing. Ransomware faldt til en femteplads. […]
Nabolandet kalder det sikkerhedspolitik
Et af vores nabolande har gjort digital suverænitet til sikkerhedspolitik og sat syv ministerier på opgaven. Hvad der blev besluttet Landets digitaliseringsminister oprettede i april 2026 en tværministeriel arbejdsgruppe om digital suverænitet. Syv departementer sidder med. Forsvar, justits, udenrigs, transport, erhverv, uddannelse og digitalisering. Gruppen skal levere konkrete anbefalinger før sommeren 2026. Tre tiltag overvejes […]
42 mio. om året. 23 mio. for at komme ud
En stor dansk kommune bruger 42 millioner kroner om året på licenser hos én leverandør. Nu vil de bruge over 23 millioner på at bygge sig ud af afhængigheden. Det er ikke et kontorpakkeproblem Kommunen har 700 IT-systemer. Mange af dem kræver en konto hos leverandøren, bare for at medarbejderne kan logge ind. Musikskolens ansatte […]
Alle kan flytte behandlingen. Kun én gør det uden at spørge og uden at logge det
De tre store cloud-udbydere kan alle sende jeres AI-forespørgsler ud af EU. Forskellen er, at kun én af dem gør det uden at spørge og uden at logge det. Hvad der ændrede sig Siden april 2026 kan forespørgsler til én udbyders AI-assistent behandles på hardware uden for EU ved spidsbelastning. Ifølge udbyderens egen dokumentation er […]
Diskkrypteringen omgås på sekunder
Diskkryptering er jeres sidste forsvar, når en bærbar bliver stjålet. Det forsvar er brudt. Hvad angrebet kræver En sikkerhedsforsker har offentliggjort en metode, der omgår diskkrypteringen i den udbredte styresystemversion på sekunder. Alt det kræver er en USB-nøgle med en forberedt mappe og en genstart til systemets gendannelsesmiljø. Så åbner en kommandolinje med fuld adgang […]
Tre døgn uden strøm. Hvad er virksomhedens plan?
Miljøstyrelsen beder kommunerne planlægge for tre døgn uden strøm. Virksomheder nævnes ikke. Jeres plan skal I selv lave.
Kun to dokumentformater er tilladt
Et stort europæisk land har vedtaget et nyt regelsæt for hele den offentlige sektors IT. Kun to dokumentformater er tilladt. De mest udbredte er ikke blandt dem. Hvad rammen indeholder Det styrende organ for digital forvaltning på tværs af forbundsstat og delstater vedtog den i marts 2026. Den rummer over 50 åbne standarder fordelt på […]
De fortalte hvad. Ikke hvor man tjekker
En stor industrikoncern blev angrebet. Tusindvis søgte på, om deres data var lækket. Nogle af dem fandt et site, der lignede det rigtige. Det var det ikke. Koncernen gjorde det rigtige Hackere udnyttede en sårbarhed i koncernens webshop. Navne, adresser, mails, telefonnumre, ordrehistorik og krypterede adgangskoder var potentielt eksponeret. Betalingsdata var ikke berørt, fordi de […]
Tredje gang. Samme vej ind hver gang
Et stort europæisk flyselskab er angrebet for tredje gang på otte år. Denne gang var målet ikke kundedata, men piloters helbredsoplysninger og sygemeldinger. Hvad der hævdes En hackergruppe hævder at have brudt ind i selskabets interne systemer i maj 2026. Gruppen har fremlagt skærmbilleder af interne oversigter, og sikkerhedsforskere har gennemgået materialet. Selskabet har ikke […]
I skiftede koden. Sessionen kørte videre
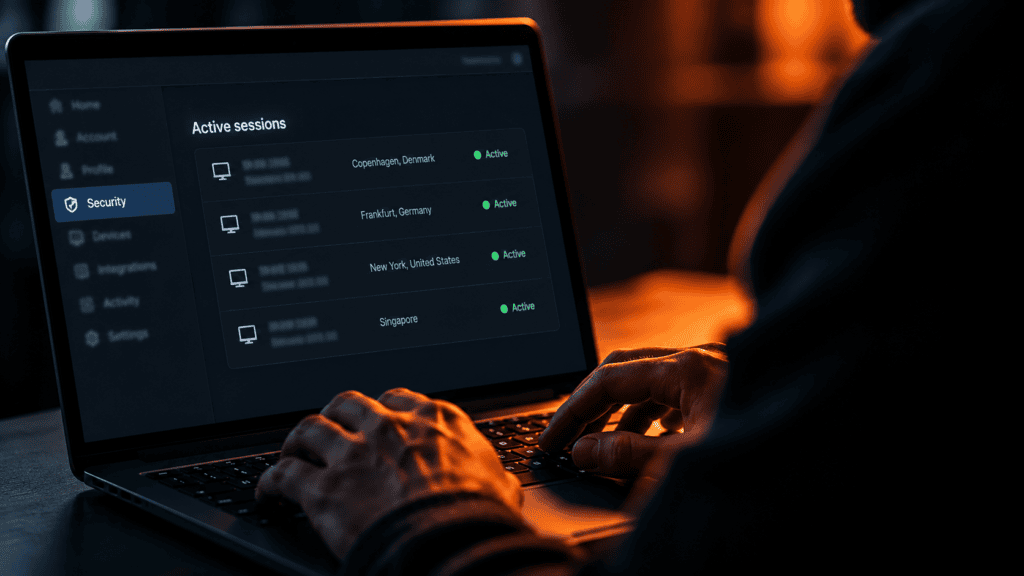
I skiftede adgangskoden og trak adgangen tilbage. Men angriberen var stadig logget ind. Hvorfor et kodeskifte ikke er nok Når nogen først er logget ind, etablerer systemet en aktiv forbindelse. En session-cookie i webapplikationer, et adgangstoken i cloud-tjenester. De lever videre uafhængigt af adgangskoden. Skifter I koden, får angriberen ikke lov at logge ind igen. […]