Nielco IT – til forsiden
70 13 63 23

...

Penetrationstest for ledelse og bestyrelse

En beslutning, der hører hjemme i ledelsen

Det er ledelsen, der afgør, hvor meget risiko virksomheden vil leve med. IT-afdelingen eller driftsleverandøren kan fortælle, hvad der er gjort for at beskytte systemerne. Om beskyttelsen også står for et reelt forsøg på at trænge ind, kan kun en afprøvning vise.

En penetrationstest giver ledelsen det svar. Jeg forsøger at bryde ind i de systemer, I har udpeget, under kontrollerede forhold, og bagefter får I at vide, hvad der lykkedes, og hvad det betyder for forretningen.

Hvornår spørgsmålet melder sig

  • Bestyrelsen vil have et svar
    Et bestyrelsesmedlem spørger, hvordan det egentlig står til med sikkerheden, og direktionen har kun IT's egen vurdering at svare med.
  • Kunderne spørger
    Større kunder vil vide, om sikkerheden er efterprøvet, før de skriver under eller forlænger.
  • Noget nyt skal i luften
    En ny webløsning, en ny kundeportal eller en ny forretning på nettet skal være klar, før kunderne tager den i brug.
  • Investeringerne skal efterprøves
    Der er brugt penge på sikkerhed de seneste år, og ledelsen vil vide, om de har virket.
  • Andre er blevet ramt
    Et angreb hos en samarbejdspartner eller en konkurrent får ledelsen til at spørge, om det samme kan ske hos jer.

Det får ledelsen ud af testen

  • Et uafhængigt svar
    En vurdering fra en, der hverken har bygget, anbefalet eller driver de systemer, der testes.
  • Fund omsat til forretningsrisiko
    Fundene er prioriteret efter, hvad de kan betyde for driften, kunderne og de data, I passer på.
  • En plan at styre efter
    Ledelsen kan se, hvad der skal rettes først, og kan følge op på det.
  • Dokumentation udadtil
    Rapporten tilhører virksomheden, når opgaven er betalt. Hvis det vurderes relevant, kan jeg også udstede et erklæringsbrev om testen, som kan vises til kunder og samarbejdspartnere.

Resultatet gælder de aftalte systemer på testtidspunktet. Det, der lå uden for testen, er ikke afprøvet, og det står også i rapporten.

Rapporten på bestyrelsesbordet

Resultatet skal kunne behandles af bestyrelsesmedlemmer uden teknisk baggrund. Vi gennemgår rapporten med direktionen, så den kan forklare, hvad der er alvorligt, hvad der kan vente, og hvem der har ansvaret for rettelserne.

Spørgsmål, bestyrelsen med fordel kan stille:

  • Hvilke systemer var med, og hvilke var ikke?
  • Hvad er det alvorligste fund, og hvad kan det betyde for forretningen?
  • Hvem ejer rettelserne, og hvornår er de på plads?
  • Hvordan ved vi bagefter, at hullerne faktisk er lukket?

Det sidste spørgsmål kan besvares med en retest, som kan tilkøbes, når rettelserne er gennemført. Rapporten kan desuden leveres på engelsk mod betaling, hvis ejerkredsen eller bestyrelsen ønsker det.

Hvorfor testeren skal være uvildig

Den, der har bygget eller driver jeres IT, har svært ved at se forbi sine egne valg. Testeren bør derfor stå helt uden for de systemer, der skal afprøves.

Rådgivningen er uvildig og uafhængig. Nielco IT har ikke indgået forhandleraftaler med leverandører, så ledelsen kan stole på, at prioriteringen af fundene alene afspejler virksomhedens risiko. Spørg altid testeren om forholdet til jeres leverandører, og få svaret skrevet ind i tilbuddet.

Nielco IT blev grundlagt i 2009, og bag testen ligger mere end 30 års arbejde med IT-sikkerhed for finanssektoren, offentlige myndigheder og kritisk infrastruktur. Jeg har også indsigt i incident response og hackerangreb, og ved derfor, hvad et angreb kan koste en virksomhed i tid og tillid. Jeg underskriver gerne en fortrolighedsaftale.

Forløbet set fra ledelsen

  • Samtale med ledelsen
    Vi tager udgangspunkt i det spørgsmål, ledelsen vil have besvaret, og i de systemer, forretningen ikke kan undvære.
  • Afgrænsning med IT
    Jeg aftaler de praktiske forhold med jeres IT-afdeling eller driftsleverandør.
  • Test, rapport og gennemgang
    Testen gennemføres, og resultatet gennemgås med direktionen.
  • Opfølgning
    Retest efter rettelserne. Større virksomheder, der tester flere gange om året, kan få en rammeaftale.

Afsæt budget til rettelserne sammen med testen, så rapporten ikke bliver liggende. Hvordan opgaverne prissættes, står under pris og tilbud.

Vil ledelsen vide, om sikkerheden holder?

Ring på 70 13 63 23 eller udfyld formularen.

Så tager vi en snak om, hvad ledelsen vil have svar på, og hvordan en test kan give det.
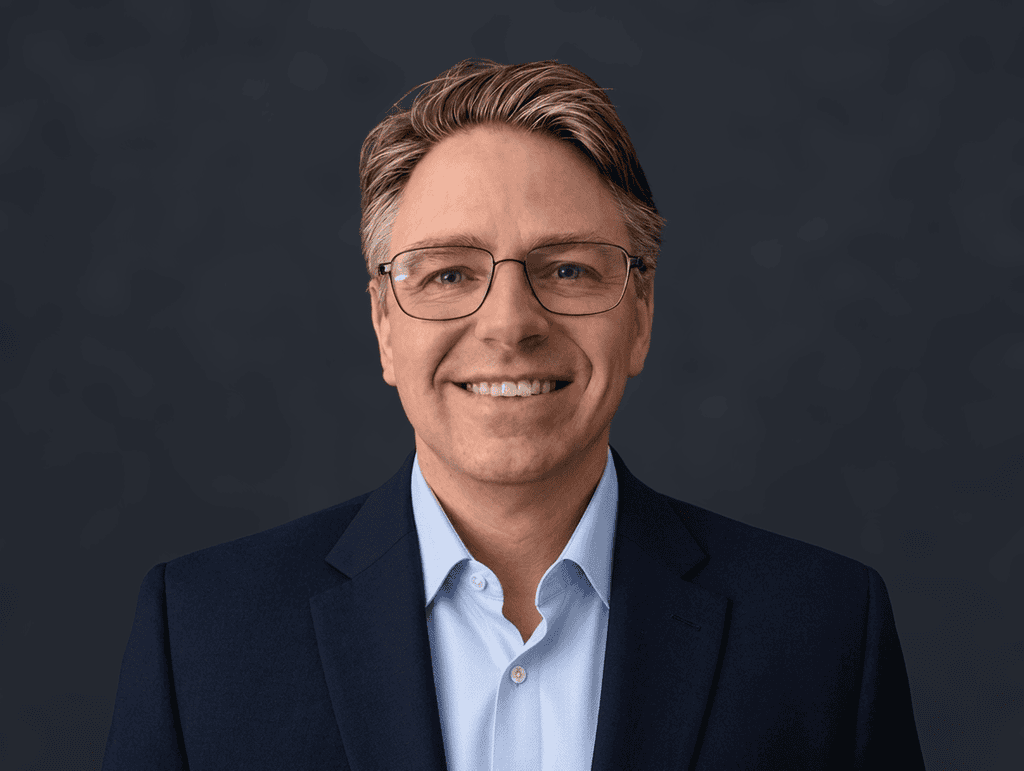
John Nielsen, Nielco IT

Skal jeg kontakte dig?

Tak for din henvendelse. Jeg vender tilbage hurtigst muligt.

Udfyld formularen, så tager vi en snak om, hvad ledelsen vil have svar på.

Tak for din henvendelse. Jeg vender tilbage hurtigst muligt.